


IOSCO и WFE опубликовали отчет по безопасности финансовых сделок

Половина всех операций по ценным бумагам страдает от кибератак

Международная организация комиссий по ценным бумагам (IOSCO) и Всемирная федерация бирж (WFE) опубликовали отчет, посвященный исследованию киберпреступности и методам защиты финансовых данных на рынке ценных бумаг.

Согласно материалам исследования, киберпреступность пока не имела существенного систематического влияния на рынок. Однако, учитывая тот факт, что технологии взлома постоянно совершенствуются, специалисты не советуют пренебрегать угрозами, тем более что потенциальный вред от кибер-атаки может оказаться чрезвычайно серьезным.

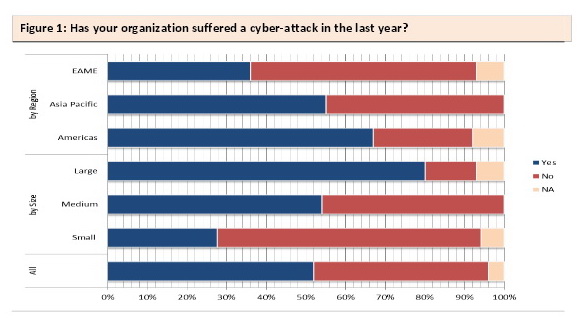
За последний год во время операций с ценными бумагами, примерно в 53% случаев осуществляются хакерские нападения. Подобные нападения отличаются от обычных видов киберпреступности, к которым все давно успели привыкнуть. В подобных случаях нападающие действуют не из желания нажиться, а просто ради того, чтобы помешать сделкам.

Количество пострадавшиз от кибератак в биржевом секторе экономики за прошедший год.

Взломщики в основном сосредотачивали внимание на вебсайтах и онлайн-сервисах, которые непосредственно связаны с торговлей ценными бумагами. Исследование также показало, что большая часть организаций хорошо знают о потенциальных угрозах и готовы отразить кибер-атаки. 93% респондентов также подготовились к возможному восстановлению данных. Все опрошенные финансовые организации говорят о том, что они могут распознать атаку в течение 48 часов. У 22% опрошенных имеется есть страховка на случай взлома.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru