

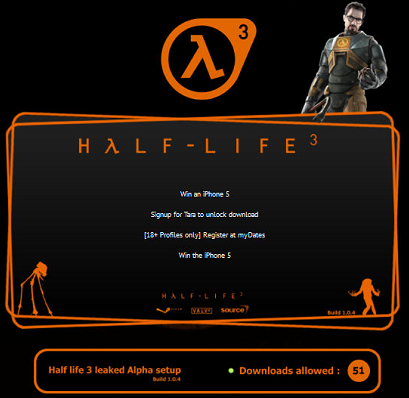

В сети запущено множество поддельных сайтов Half-Life 3

Взломщики эксплуатируют игру Half-Life 3

Поклонники компьютерной игры Half-Life уже почти восемь лет ждут известий о выпуске третьей части сериала. Тем не менее, за последние годы компания Valve так и не представила Half-Life 3, что не помешало распространению различных слухов о проекте. Этим и воспользовались кибер-преступники.

Эксперты компании ThreatTrack Security обнаружили, что сейчас в сети функционирует несколько поддельных вебсайтов, посвященных Half-Life 3. Один из этих ресурсов называется store.stearnpowered.com (это своеобразная вариация на тему steampowered.com). На этой странице указывается, что долгожданная игра дебютирует осенью 2013 года. Сайт полностью повторяет оформление магазина Steam.


Другие сомнительные ресурсы идут еще дальше и начинают предлагать своим посетителям бесплатные копии будущего проекта, а также доступ к бета-версии Half-Life 3. Например, halflife3beta.org обещает доступ в «закрытую бету». Halflife3beta.com и Halflife3beta.net заставляют пользователей пройти исследование, в награду за которое они могут получить файл установки альфа-версии Half-Life 3.

Поддельные ресурсы Half-Life 3 пока не были замечены в распространении вредоносного контента, но они могут использоваться для фишинговых атак, незаконного получения пользовательских данных и осуществления финансовых махинаций.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru