

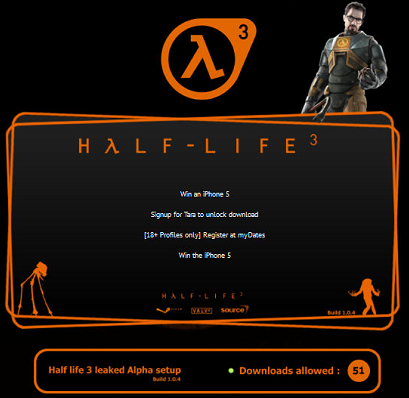

В сети запущено множество поддельных сайтов Half-Life 3

Взломщики эксплуатируют игру Half-Life 3

Поклонники компьютерной игры Half-Life уже почти восемь лет ждут известий о выпуске третьей части сериала. Тем не менее, за последние годы компания Valve так и не представила Half-Life 3, что не помешало распространению различных слухов о проекте. Этим и воспользовались кибер-преступники.

Эксперты компании ThreatTrack Security обнаружили, что сейчас в сети функционирует несколько поддельных вебсайтов, посвященных Half-Life 3. Один из этих ресурсов называется store.stearnpowered.com (это своеобразная вариация на тему steampowered.com). На этой странице указывается, что долгожданная игра дебютирует осенью 2013 года. Сайт полностью повторяет оформление магазина Steam.


Другие сомнительные ресурсы идут еще дальше и начинают предлагать своим посетителям бесплатные копии будущего проекта, а также доступ к бета-версии Half-Life 3. Например, halflife3beta.org обещает доступ в «закрытую бету». Halflife3beta.com и Halflife3beta.net заставляют пользователей пройти исследование, в награду за которое они могут получить файл установки альфа-версии Half-Life 3.

Поддельные ресурсы Half-Life 3 пока не были замечены в распространении вредоносного контента, но они могут использоваться для фишинговых атак, незаконного получения пользовательских данных и осуществления финансовых махинаций.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru