

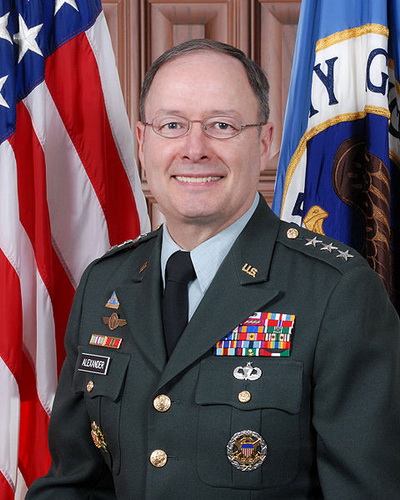

На мероприятии Black Hat выступит генерал Кит Александер

Руководитель АНБ выступит на конференции Black Hat

Американский генерал Кит Александер – директор АНБ и руководитель Кибернетического командования США – выступит на конференции Black Hat USA, которая пройдет в Лас-Вегасе с 27 июля по 1 августа 2013 года. Буквально за несколько дней до этого анонса организатор конференции DefCon Джефф Мосс попросил, чтобы федеральные работники воздержались от присутствия на этом хакерском мероприятии. Нежелание видеть американских чиновников на конференции легко объясняется скандалом с программой слежки PRISM и другими откровениями Эдварда Сноудена.

Конференция Black Hat проходит в то же время, что и DefCon. Оба мероприятия сосредоточены на компьютерной и сетевой безопасности, однако у этих мероприятий совершенно разная аудитория. Black Hat организуется при поддержке UBM Tech – медиа-компании, которая владеет несколькими крупными журналами, включая InformationWeek. DefCon – это хакерская конвенция, где собираются взломщики и любители обратной разработки.

Кит Александер.

Руководители Black Hat чрезвычайно рады, что им удалось привлечь на свое мероприятие генерала Александа. Организаторы верят, что военный позволит разобраться в вопросах слежки и выяснить, так ли неприкосновенны пользовательские данные в сегодняшнем мире.

Александер не часто выступает перед публикой, хотя в прошлом году он присутствовал на мероприятии DefCon. Напомним, что именно тогда в ответ на вопрос одного из участников руководитель сказал, что у «АНБ нет миллионов досье на многих пользователей сети Интернет». После этих откровений Комитет по разведке Сената США заинтересовался тем, собирает ли АНБ данные пользователей. Позже выяснилось, что такую информацию чиновники действительно отслеживали и хранили.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru