


AppRiver нашла 171 млн писем с вирусами в 2013 году

Белоруссия стала вторым по размеру источником спама в мире

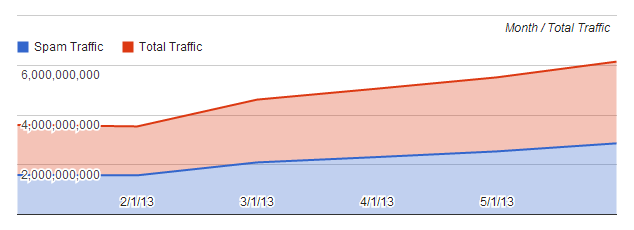
Провайдер email-услуг и решений для защиты компьютеров, компания AppRiver выпустила новый отчет (Global Threatscape Report) за первую половину 2013 года. Согласно исследованию из 15 млрд сообщений, которые были исследованы компанией, 13 млрд относились к спаму. Из них 171 млн переносили вирусы.

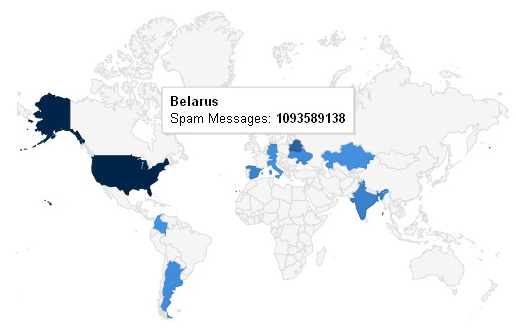
Главным источником спам-сообщений остается США. Тем не менее, компания отмечает, что в последнее время большое количество спам-сообщений начало исходить из Белоруссии. Эта бывшая советская республика занимает второе место в списке самых крупных источников спама. Среди всех писем, которые используются для рассылки вредоносных программ, значительную часть занимают послания, посвященные взрывам во время Бостонского марафона.

График, показывающий увеличение спам-траффика.

Специалисты отмечают, что если в последнее время в ваш почтовый ящик начало попадать слишком много спама, лучше не пытаться мониторить ваши email, а вместо этого просто перейти к последним действиям, сделанным с ваших аккаунтов в различных сервисах. Вполне вероятно, что люди стоящие за спамом каким-то образом получили доступ к вашей личной информации и email-адресу. С помощью спама махинаторы могут засорять ваш почтовый ящик, чтобы вы не смогли прочитать важные информационные письма от банков и других организаций. Тем временем все ваши деньги могут украсть.

Количество спама, отсылаемого из Белоруссии.


В период между январем и июнем 2013 года взломщики чаще всего нацеливались на Java и Adobe Flash уязвимости (BlackHole, Fiesta, RedKit), а также другие бреши в XSS, CSRF, Ruby и Adobe ColdFusion.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru