


Главный немецкий шпион поражается размаху PRISM

Бывший глава Штази завидует системе слежки АНБ

Бывший глава Штази завидует системе слежки АНБ

Вольфганг Шмидт – бывший глава секретной полиции Восточной Германии Штази с большой завистью высказался в недавнем интервью о новейших возможностях для слежки, которые были раскрыты во время скандала с системой PRISM. Данная программа, находившаяся на вооружении АНБ США, позволяла незаметно следить практически за любым пользователем сети Интернет.

«Для нас подобная система стала бы осуществившейся мечтой», – заявил Шмидт в беседе с журналистами.

Бывший разведчик, занимавший ведущий пост в крупнейшем разведывательном управлении во время разгара Холодной войны, также поделился своей точкой зрения на счет того, было ли у США право на осуществление слежки. Напомним, что большинство защитников личных данных полагают, что подобная деятельность выходит за рамки обычной работы спецслужб.

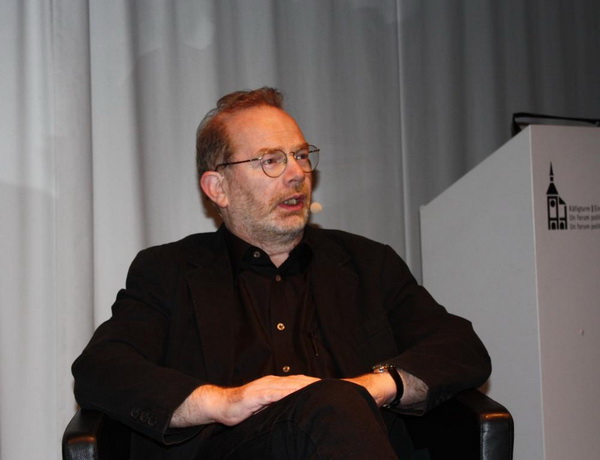
Вольфганг Шмидт.

«Нужно быть по-детски наивным, чтобы считать, что после сбора эта информация более не будет использоваться. В этом и заключается природа секретных правительственных организаций. Единственный способ защитить личные данные пользователей – не позволять государству собирать подобную информацию», – говорит Вольвганг Шмидт.

Тем не менее, Стефан Воле – куратор берлинского Музея Восточной Германии на примере Штази уверяет, что эффективность подобной повсеместной слежки крайне низка. По его словам, когда такое большое количество людей оказываются под колпаком, в большинстве случаев разведчики получают лишь бессмысленные и неинтересные данные. Впрочем, со времен Холодной Войны многое изменилось и сейчас через Интернет на любого пользователя можно найти компрометирующие данные.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru