


Произошла утечка исходных текстов Carberp

Произошла утечка исходных текстов Carberp

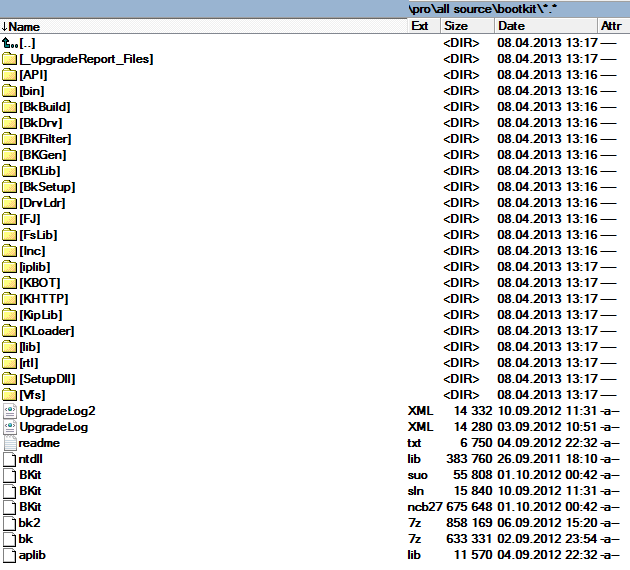
Уже не является секретом тот факт, что полные исходные тексты известного банковского вредоносного ПО Carberp утекли в паблик. Около 5GB исходных текстов оказались в поле зрения фактически любого желающего.

Архив включает в себя:

  • Исходный текст буткита, km драйверов и всего что работает в km.
  • Билдер дропперов.
  • Плагины.
  • Веб-инжекты.
  • LPE эксплойты.
  • Огромное количество другой полной и необходимой информации, чтобы начать свой собственный проект по разработке вредоносного кода.

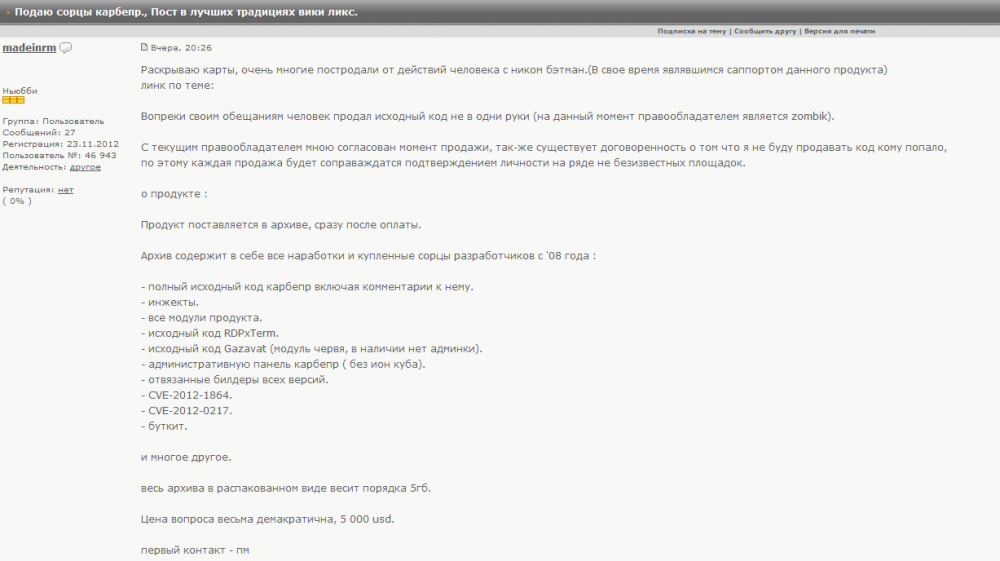
Как и в случае с Zeus, история началась с того, что архив с текстами был выставлен на продажу на нескольких подпольных форумах. Ниже представлен пост с объявлением с одного из форумов, пишет habrahabr.ru. Первоначально информация о том, что исходные тексты Carberp были выставлены на продажу была опубликована Trusteer 18-го июня, т. е. около недели назад. При этом указывалось, что цена архива составляет $50,000. Но позже на одном из форумов появилась информация, что тексты продаются по очень низкой цене, всего лишь $5,000. Архив включает в себя тексты вредоносного кода и купленные сторонние наработки с 2008 г.


Нам удалось получить архив с исходными текстами Carberp и мы можем констатировать тот факт, что утечка исходных текстов Carberp является самой крупной вообще из тех, что были раньше среди вредоносных программ. При этом в этот показатель входит как количество возможностей самого вредоносного кода, которые описываются включенными текстами, их степенью детальности, а также деструктивности, которую могут нанести клоны, основанные на этих исходных текстах.


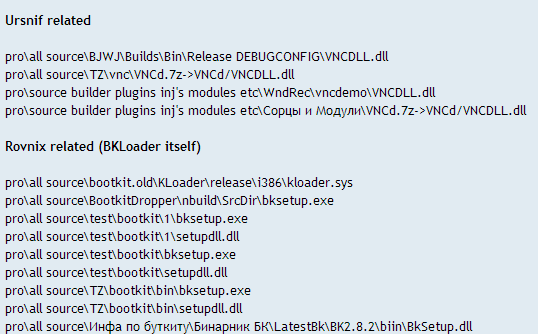
Один из модераторов kernelmode.info, EP_X0FF собрал статистику по семействам вредоносных программ, функционал которых описан утекшими текстами. Этот список действительно впечатляет(!): Ursnif, Rovnix, Alureon, Phdet, Zeus, Vundo, SpyEye. Все эти семейства вредоносных программ очень хорошо известны ресерчерам и получили большое распространение. 


Поясним, что Carberp изначально не имел своей bootkit-составляющей до 2011 г., когда разработчиками был куплен фреймворк Rovnix (одно из первых семейств буткитов, которое использовало метод заражения VBR, что позволяло загружать свой драйвер на x64 платформах в обход ограничений ОС). Мы также составляли полный отчет об эволюции Carberp, в котором можно было отследить этапы развития вредоносного кода.

Многие издания и АВ-вендоры напишут или уже написали об инциденте, связанном с утечкой исходных текстов Carberp, так как это действительно громкий инцидент, который может повлечь за собой неприятные последствия. Имеется в виду факт появления клонов как самого банковского вредоносного ПО Carberp, буткит-платформы Rovnix, так и другого вредоносного кода, который может быть создан по оказавшимся в паблике исходным текстам вредоносного кода.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru