


Новая iOS дала вескую причину для борьбы с джейлбрейком

iOS 7 делает iPhone неуязвимым для краж

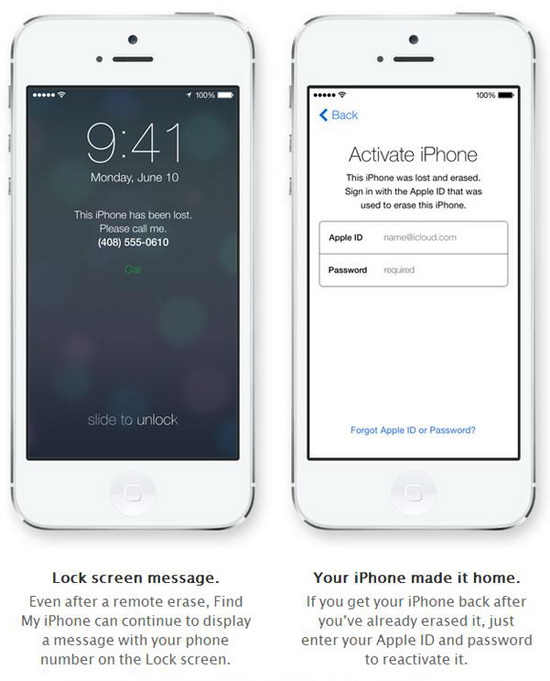
Новая функция iOS 7 Activation Lock делает украденный смартфон iPhone практически бессмысленным, ведь злоумышленники не смогут активировать устройство без Apple ID-владельца. Однако джейлбрейк может сделать удачную защитную функцию нерабочей.

Apple долгие годы ведет войну со всеми взломщиками iOS. Сегодня в сети уже можно найти новую версию iOS 7, которую все хакеры непременно скачают и начнут искать уязвимости. В свою очередь Apple будет пытаться закрыть эти бреши. Проблема в том, что в представленной на WWDC 2013 системе существует оригинальная возможность, позволяющая легко предотвращать кражу iPhone. Если смартфон взломать, данная система окажется неэффективной, так что у Apple появилась весомая причина борьбы с джейлбрейком.

Activation Lock не позволяет вору обойти приложение iPhone Find My iPhone. На экране просто появляется экран блокировки, в котором нужно ввести Apple ID владельца. Если этого не сделать, то работать с продуктом не получится. В презентации не говорилось, но скорее всего данная функция также будет работать с iPad и iPod touch. Так как джейлбрейк в нынешней ситуации помогает преступникам, создатели iOS получили реальный рычаг, который может помочь полностью запретить джейлбрейк устройств.

В большинстве случаев люди осуществляют взлом iOS-устройств, чтобы получить доступ к определенным программам, которые не находятся в App Store, или устанавливать пиратские игры. Ничего особенно криминального. С выпуском iOS7 к этому списку присоединится еще и запуск ворованных смартфонов. Activation Lock может стать не только эффективным способом разобраться с проблемой краж iPhone, но и поставить точку в развитии джейлбрейк-сообщества.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru