


Новая iOS дала вескую причину для борьбы с джейлбрейком

iOS 7 делает iPhone неуязвимым для краж

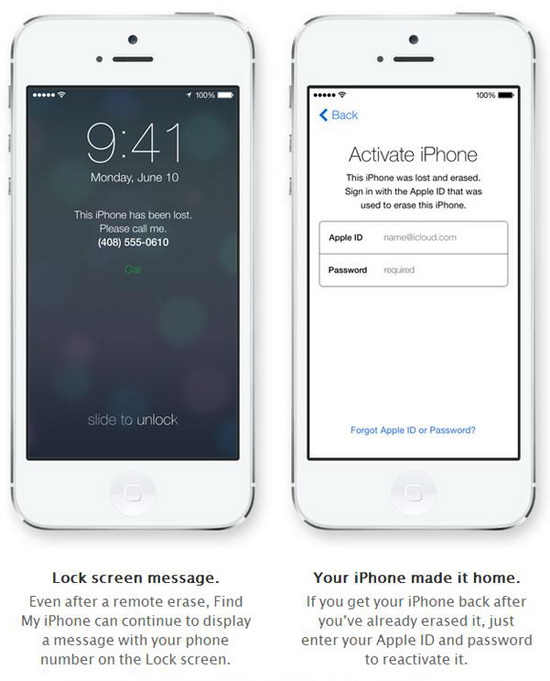
Новая функция iOS 7 Activation Lock делает украденный смартфон iPhone практически бессмысленным, ведь злоумышленники не смогут активировать устройство без Apple ID-владельца. Однако джейлбрейк может сделать удачную защитную функцию нерабочей.

Apple долгие годы ведет войну со всеми взломщиками iOS. Сегодня в сети уже можно найти новую версию iOS 7, которую все хакеры непременно скачают и начнут искать уязвимости. В свою очередь Apple будет пытаться закрыть эти бреши. Проблема в том, что в представленной на WWDC 2013 системе существует оригинальная возможность, позволяющая легко предотвращать кражу iPhone. Если смартфон взломать, данная система окажется неэффективной, так что у Apple появилась весомая причина борьбы с джейлбрейком.

Activation Lock не позволяет вору обойти приложение iPhone Find My iPhone. На экране просто появляется экран блокировки, в котором нужно ввести Apple ID владельца. Если этого не сделать, то работать с продуктом не получится. В презентации не говорилось, но скорее всего данная функция также будет работать с iPad и iPod touch. Так как джейлбрейк в нынешней ситуации помогает преступникам, создатели iOS получили реальный рычаг, который может помочь полностью запретить джейлбрейк устройств.

В большинстве случаев люди осуществляют взлом iOS-устройств, чтобы получить доступ к определенным программам, которые не находятся в App Store, или устанавливать пиратские игры. Ничего особенно криминального. С выпуском iOS7 к этому списку присоединится еще и запуск ворованных смартфонов. Activation Lock может стать не только эффективным способом разобраться с проблемой краж iPhone, но и поставить точку в развитии джейлбрейк-сообщества.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru