


Новая версия вредоноса Bicololo маскируется под VIPRE Antivirus

Новая версия вредоноса Bicololo маскируется под VIPRE Antivirus

 Специалисты ThreatTrack Security выявили новую модификацию вредоносной программы Bicololo. Вредоносное приложение, впервые обнаруженное еще в прошлом году, распространяется в основном в русском сегменте сети Интернет. По словам экспертов, на этот раз Bicololo был обнаружен на одном из русскоязычных сайтов, посредством которого распространялись сомнительные приложения для мобильной операционной системы Android. 


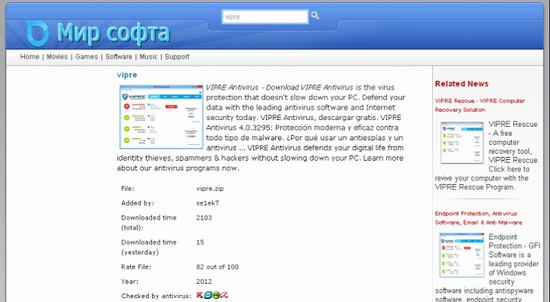
Проанализировав сайт, эксперты ThreatTrack Security пришли к выводу, что он создан специально для распространения вредоносных программ, замаскированных под различного рода программное обеспечение, игры, фильмы и музыку. Чтобы придать сайту более внушительный вид, злоумышленники разместили на нем логотипы различных компаний, работающих в сфере ИБ.

При нажатии кнопки «скачать», жертве предлагалось скачать архив, содержащий исполняемый файл в “_vipre.exe”, а также файл формата «txt».

При запуске вредоносного файла “_vipre.exe”, в систему попадали другие вредоносные файлы. При этом файл HOSTS изменялся таким образом, чтобы при посещении определенных сайтов, например, my.mail.ru, odnoklassniki.ru, ok.ru, m.odnoklassniki.ru или vk.ru, жертва попадала на соответствующие фишинговые страницы, которые, по словам экспертов, выполнены достаточно качественно.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru