


Эксперты F-Secure исследовали новый вредонос для Mac

Эксперты F-Secure исследовали новый вредонос для Mac

 Компания F-Secure сообщает, что независимый эксперт в области ИБ Джейкоб Эпплбаум (Jacob Applebaum) выявил новый вредонос для платформы Mac на устройстве африканского активиста, принимавшего участие в Oslo Freedom Forum. 


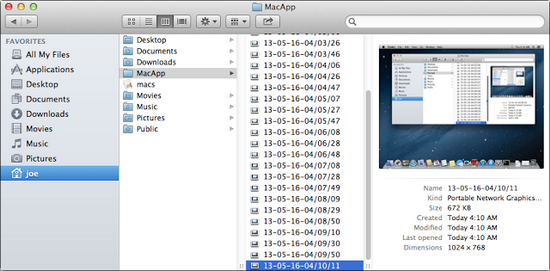
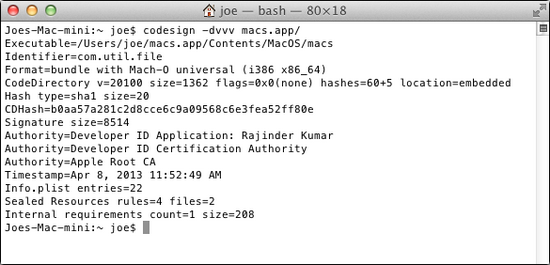
Вредоносная программа, подписанная легетимным Apple ID, который компания выдала одному из разработчиков, делает снимки экрана (через равные промежутки времени), затем отправляет их в папку MacApp. Как следует из сообщения, опубликованного Эпплбаумом в Twitter, Apple уже аннулировала Apple ID, используемый вредоносом.


Образец, исследованный специалистами F-Secure, соединяется с двумя C&C серверами: securitytable.org и docsforum.info. Один из этих серверов располагается во Франции, а другой - в Нидерландах.

F-Secure, которая стала первым вендором антивирусных решений, выявившим вышеописанную вредоносную программу, обозначила её как Backdoor:OSX/KitM.A.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru