

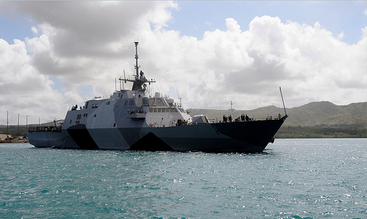

Информационные системы нового боевого корабля США уязвимы для кибератак

Информационные системы нового боевого корабля США уязвимы для кибератак

 Эксперты по информационной безопасности ВМФ США протестировали на наличие уязвимостей и возможность проникновения, информационные системы USS Freedom, первого боевого корабля прибрежной зоны, поступившего на вооружение ВМФ США. Таким образом руководство флота хотело убедиться в устойчивости систем корабля к кибератакам.

По словам одного из чиновников ВМФ, пожелавшего остаться неизвестным, в ходе тестирования специалисты выявили ряд уязвимостей, которые были признаны не критическими. Это означает, что восьмимесячное пребывание судна в Сингапуре, куда оно прибыло на прошлой неделе, продолжится.


Вышеупомянутый чиновник ВМФ также отметил, что подобные тестирования на кибербезопасность крайне важны для военно-морского флота США, боеготовность которого в значительной степени зависит от компьютерных и спутниковых сетей.

Как сообщалось ранее, по оценкам специалистов компании Hewlett-Packard, обеспечивающей безопасность информационных систем ВМФ США по всему миру, каждый час на информационные сети ведомства совершается более 110000 кибератак (более 96 миллиардов кибератак в год).

Представители корпорации Lockheed Martin (построившей USS Freedom) заверяют, что приложат все усилия, чтобы помочь специалистам ВМФ США обеспечить максимальную защиту информационных систем судна от кибератак.

Направив USS Freedom в Сингапур, Lockheed Martin надеется таким образом простимулировать спрос на суда такого класса в странах азиатского региона.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru