


В отчете Verizon говорится о нападении на малый и средний бизнес

Verizon подтвердила нападение китайских хакеров на экономику США

В очередном ежегодном отчете Verizon Data Breach Investigations Report, было опубликовано немало важных данных о текущих кибер-атаках на государственную машину США и многие коммерческие компании. Эксперты Verizon отметили значительное увеличение государственных атак по сравнению с прошлым годом. По данным Verizon, 96% этих атак исходит с территории Китая.


Отчет подтверждает обнародованные в феврале данные от компании Mandiant. Тогда которая сообщила, что подразделение армии КНР – APT1 – скомпрометировало веб-сайты 141 американской компании за последние 7 лет. Целью этих нападений стало похищение интеллектуальной собственности.

Отчет Verizon основан на расследованиях, проведенных собственной командой экспертов сотового оператора, а также данных от 18 партнерских организаций, в число которых входит Секретная служба США, Австралийская федеральная полиция, Европейский центр по борьбе с кибер-преступностью и пр. Количество помощников, впрочем, не гарантирует, что Verizon смогла в своем отчете охватить всю текущую ситуацию с кибер-безопасностью в США.


Verizon насчитала в общей сложности 621 случая похищения данных и 44 млн скомпромитированных записей в 2012 году. Это меньше, чем в 2011 году. Причиной снижения, по мнению экспертов, стало сокращение преступлений, связанных с взломом ресурсов малого бизнеса. Это стало не особенно выгодно с экономической точки зрения для хакеров.

Verizon вложила дополнительные средства в опознавании случаев электронного компьютерного шпионажа. Именно благодаря этому компания и пришла к выводу, что китайцы усилили свои нападения на американские компании. Однако в прошлом году Verison не исследовала этот вопрос с тем же рвением, так что объективной картины относительно состояния кибер-шпионажа в США вы здесь не найдете.

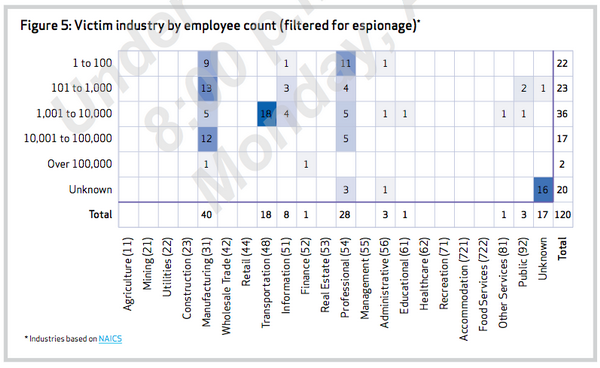
Согласно официальной документации, китайские взломщики сосредотачивают свое внимание на малом и среднем бизнесе, где работает менее тысячи человек. Больше всего достается промышленности, информационным технологиям, транспорту.

Один популярный метод нападения заключается в заражении сети компании с помощью фишингового письма, которое, как правило, отправляется менеджеру. После проникновения в систему, атаки значительно усложняются. Создается бэкдор, получаются права доменного доступа. Хакеры больше всего любят красть информацию с обычных ноутбуков и настольных ПК, файловых серверов, почтовых серверов. Команда экспертов Verizon полагает, что количество нападений вполне можно сократить, просто пресекая наиболее распространенные виды нападений.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru