


Крупные компании не заботят об обновлении используемых приложений

87% компьютеров нуждаются в программных обновлениях

Провайдер решений по работе с системами безопасности F-Secure предупреждает, что 87% всех корпоративных компьютеров нуждаются в критических программных обновлениях. Это составляет существенную проблему для бизнеса, особенно сейчас, когда большие коммерческие организации становятся целью для кибер-атак.


«Согласно доступным данным, многие люди просто не понимают, что обновление программного обеспечения является неотъемлемой частью обеспечения надежной компьютерной защиты. 70-80% из десяти самых распространенных вредоносных программ попадают на компьютер исключительно через уязвимости в программах», – говорит Еза Торникоски – менеджер продуктов из F-Secure.

Организаторы исследования говорят, что одно из четырех программных обновления не устанавливались на 49% компьютеров и лэптопов. К тому же 13% все хустройств нуждаются в 10+ программных обновлений.

Проблема весьма серьезная, учитывая, что большинство атак на крупные компании венчаются успехом лишь потому, что фирмы не желают обновлять свое программное обеспечение. Например, кампания Red October, нацеленная на крупные и известные организации, полагалась во многом на использование уязвимостей, которые были заблокированы задолго до этого. Просто системные администраторы и пользователи не удосужились произвести обновление.

F-Secure выпускает программу Software Updater, которая позволяет управляться всеми программными обновлениями для софта, установленного на вашу систему. Данный элемент является частью комплексного пакета Protection Service for Business.

«Многие исследованные нами компьютеры находятся в ужасной форме по уровню защиты своих данных», – говорит Еркки Мустонен – советник по информационной безопасности в F-Secure.

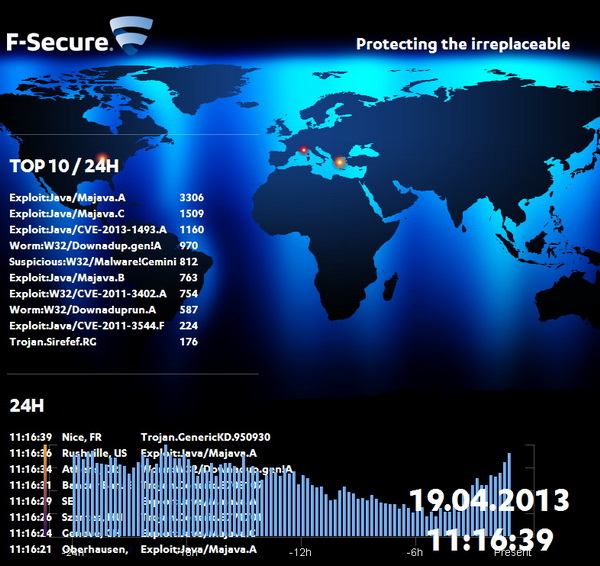
Карта активности вирусов.

Добавим, что у F-Secure есть интересный онлайн-проект – постоянно обновляемая карта мира, которая подробно показывает горячие точки, где замечаются серьезные проблемы с вирусами или троянами. Вероятно эта система должна стать наглядной демонстрацией для компаний, желающих приобрести защитные решения от F-Secure.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru