


Крупные компании не заботят об обновлении используемых приложений

87% компьютеров нуждаются в программных обновлениях

Провайдер решений по работе с системами безопасности F-Secure предупреждает, что 87% всех корпоративных компьютеров нуждаются в критических программных обновлениях. Это составляет существенную проблему для бизнеса, особенно сейчас, когда большие коммерческие организации становятся целью для кибер-атак.


«Согласно доступным данным, многие люди просто не понимают, что обновление программного обеспечения является неотъемлемой частью обеспечения надежной компьютерной защиты. 70-80% из десяти самых распространенных вредоносных программ попадают на компьютер исключительно через уязвимости в программах», – говорит Еза Торникоски – менеджер продуктов из F-Secure.

Организаторы исследования говорят, что одно из четырех программных обновления не устанавливались на 49% компьютеров и лэптопов. К тому же 13% все хустройств нуждаются в 10+ программных обновлений.

Проблема весьма серьезная, учитывая, что большинство атак на крупные компании венчаются успехом лишь потому, что фирмы не желают обновлять свое программное обеспечение. Например, кампания Red October, нацеленная на крупные и известные организации, полагалась во многом на использование уязвимостей, которые были заблокированы задолго до этого. Просто системные администраторы и пользователи не удосужились произвести обновление.

F-Secure выпускает программу Software Updater, которая позволяет управляться всеми программными обновлениями для софта, установленного на вашу систему. Данный элемент является частью комплексного пакета Protection Service for Business.

«Многие исследованные нами компьютеры находятся в ужасной форме по уровню защиты своих данных», – говорит Еркки Мустонен – советник по информационной безопасности в F-Secure.

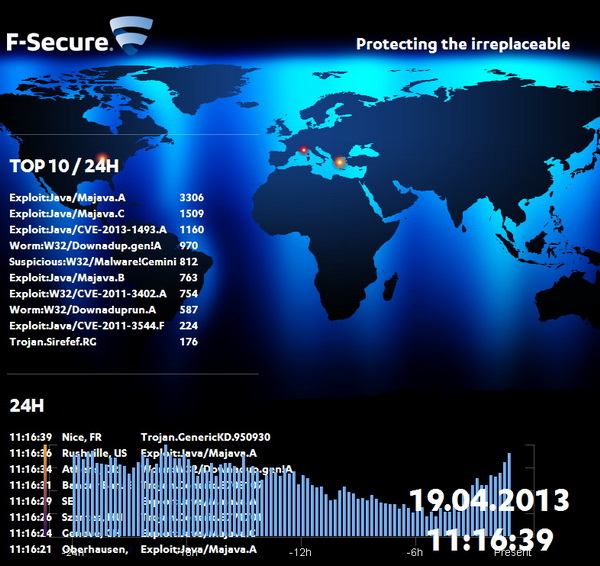
Карта активности вирусов.

Добавим, что у F-Secure есть интересный онлайн-проект – постоянно обновляемая карта мира, которая подробно показывает горячие точки, где замечаются серьезные проблемы с вирусами или троянами. Вероятно эта система должна стать наглядной демонстрацией для компаний, желающих приобрести защитные решения от F-Secure.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru