


Крупные компании не заботят об обновлении используемых приложений

87% компьютеров нуждаются в программных обновлениях

Провайдер решений по работе с системами безопасности F-Secure предупреждает, что 87% всех корпоративных компьютеров нуждаются в критических программных обновлениях. Это составляет существенную проблему для бизнеса, особенно сейчас, когда большие коммерческие организации становятся целью для кибер-атак.


«Согласно доступным данным, многие люди просто не понимают, что обновление программного обеспечения является неотъемлемой частью обеспечения надежной компьютерной защиты. 70-80% из десяти самых распространенных вредоносных программ попадают на компьютер исключительно через уязвимости в программах», – говорит Еза Торникоски – менеджер продуктов из F-Secure.

Организаторы исследования говорят, что одно из четырех программных обновления не устанавливались на 49% компьютеров и лэптопов. К тому же 13% все хустройств нуждаются в 10+ программных обновлений.

Проблема весьма серьезная, учитывая, что большинство атак на крупные компании венчаются успехом лишь потому, что фирмы не желают обновлять свое программное обеспечение. Например, кампания Red October, нацеленная на крупные и известные организации, полагалась во многом на использование уязвимостей, которые были заблокированы задолго до этого. Просто системные администраторы и пользователи не удосужились произвести обновление.

F-Secure выпускает программу Software Updater, которая позволяет управляться всеми программными обновлениями для софта, установленного на вашу систему. Данный элемент является частью комплексного пакета Protection Service for Business.

«Многие исследованные нами компьютеры находятся в ужасной форме по уровню защиты своих данных», – говорит Еркки Мустонен – советник по информационной безопасности в F-Secure.

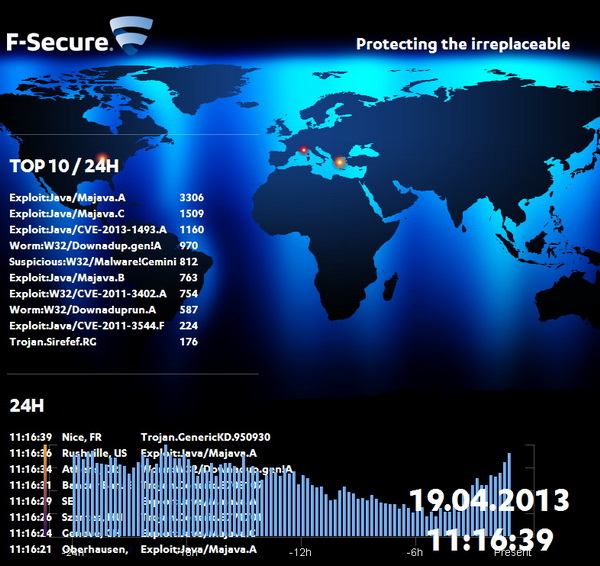
Карта активности вирусов.

Добавим, что у F-Secure есть интересный онлайн-проект – постоянно обновляемая карта мира, которая подробно показывает горячие точки, где замечаются серьезные проблемы с вирусами или троянами. Вероятно эта система должна стать наглядной демонстрацией для компаний, желающих приобрести защитные решения от F-Secure.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru