

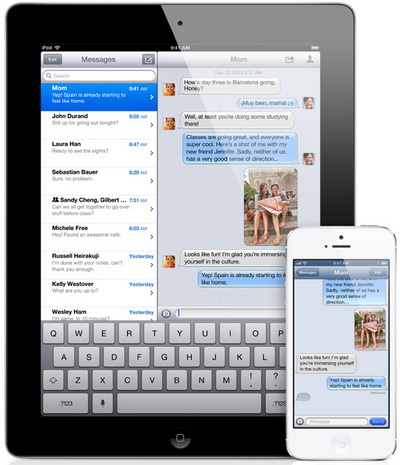

Преступники используют iMessages для обмена данными

Apple iMessage непроницаема для слежки

Расследование, проводимое Drug Enforcement Administration (DEA) in February, зашло в тупик после того как преследуемые подозреваемые, коммуникации которых тщательно отслеживались, перешли на использование зашифрованной системы обмена мгновенными сообщениями Apple iMessage. Об этом стало известно благодаря документу, который был «слит» в сеть и опубликован на сайте CNET.


В заметке говорилось, что следователи не имели возможности перехватывать сообщения, которые пересылались через iMessages между двумя устройствами Apple. В таких случаях обычные устройства, позволяющие перехватывать электромагнитные импульсы и определять, откуда отсылалось сообщение, оказались абсолютно бессмысленными. Автоматические регистраторы и перехватчики сообщений также оказались абсолютно беспомощными.

Apple iMessage.

Иногда можно проследить сообщения между iMessage и устройствами, которые не производились Apple, так как для этого используют SMS-протоколы. Добиться результата в таком случае можно только, если вы будете следить за устройством, получающим сообщения, да и то иногда трафик могут спрятать и он не будет проявляться в общем потоке.

Между тем эксперты не советуют преступникам слишком уж полагаться на Apple и ее мобильные устройства. В документации следователей нет многих данных, так что вполне вероятно, что полицейские специально слили отчет, чтобы запутать оппонентов.

Apple уже давно ничего не рассказывала о iMessage, которая была запущена в 2011 году. Эта шифрованная система обмена сообщениями полностью отрезана от операторов. Для работы сервиса используется уникальный идентификатор, который вмонтирован прямиком в процессор, а также аппаратный шифровальный движок, который позволяет экономить заряд батареи.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru