

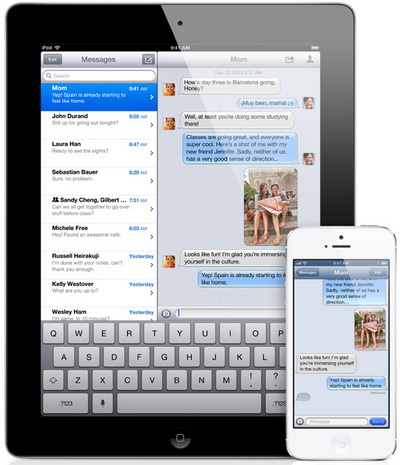

Преступники используют iMessages для обмена данными

Apple iMessage непроницаема для слежки

Расследование, проводимое Drug Enforcement Administration (DEA) in February, зашло в тупик после того как преследуемые подозреваемые, коммуникации которых тщательно отслеживались, перешли на использование зашифрованной системы обмена мгновенными сообщениями Apple iMessage. Об этом стало известно благодаря документу, который был «слит» в сеть и опубликован на сайте CNET.


В заметке говорилось, что следователи не имели возможности перехватывать сообщения, которые пересылались через iMessages между двумя устройствами Apple. В таких случаях обычные устройства, позволяющие перехватывать электромагнитные импульсы и определять, откуда отсылалось сообщение, оказались абсолютно бессмысленными. Автоматические регистраторы и перехватчики сообщений также оказались абсолютно беспомощными.

Apple iMessage.

Иногда можно проследить сообщения между iMessage и устройствами, которые не производились Apple, так как для этого используют SMS-протоколы. Добиться результата в таком случае можно только, если вы будете следить за устройством, получающим сообщения, да и то иногда трафик могут спрятать и он не будет проявляться в общем потоке.

Между тем эксперты не советуют преступникам слишком уж полагаться на Apple и ее мобильные устройства. В документации следователей нет многих данных, так что вполне вероятно, что полицейские специально слили отчет, чтобы запутать оппонентов.

Apple уже давно ничего не рассказывала о iMessage, которая была запущена в 2011 году. Эта шифрованная система обмена сообщениями полностью отрезана от операторов. Для работы сервиса используется уникальный идентификатор, который вмонтирован прямиком в процессор, а также аппаратный шифровальный движок, который позволяет экономить заряд батареи.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru