

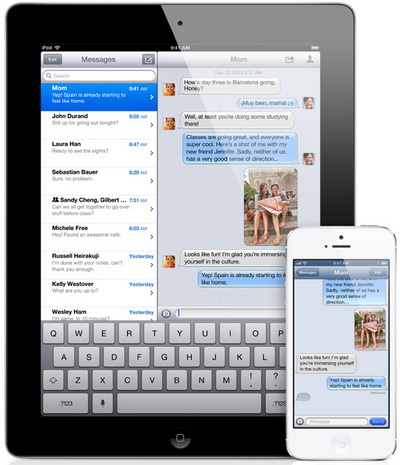

Преступники используют iMessages для обмена данными

Apple iMessage непроницаема для слежки

Расследование, проводимое Drug Enforcement Administration (DEA) in February, зашло в тупик после того как преследуемые подозреваемые, коммуникации которых тщательно отслеживались, перешли на использование зашифрованной системы обмена мгновенными сообщениями Apple iMessage. Об этом стало известно благодаря документу, который был «слит» в сеть и опубликован на сайте CNET.


В заметке говорилось, что следователи не имели возможности перехватывать сообщения, которые пересылались через iMessages между двумя устройствами Apple. В таких случаях обычные устройства, позволяющие перехватывать электромагнитные импульсы и определять, откуда отсылалось сообщение, оказались абсолютно бессмысленными. Автоматические регистраторы и перехватчики сообщений также оказались абсолютно беспомощными.

Apple iMessage.

Иногда можно проследить сообщения между iMessage и устройствами, которые не производились Apple, так как для этого используют SMS-протоколы. Добиться результата в таком случае можно только, если вы будете следить за устройством, получающим сообщения, да и то иногда трафик могут спрятать и он не будет проявляться в общем потоке.

Между тем эксперты не советуют преступникам слишком уж полагаться на Apple и ее мобильные устройства. В документации следователей нет многих данных, так что вполне вероятно, что полицейские специально слили отчет, чтобы запутать оппонентов.

Apple уже давно ничего не рассказывала о iMessage, которая была запущена в 2011 году. Эта шифрованная система обмена сообщениями полностью отрезана от операторов. Для работы сервиса используется уникальный идентификатор, который вмонтирован прямиком в процессор, а также аппаратный шифровальный движок, который позволяет экономить заряд батареи.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru