


Компании недостаточно защищают смартфоны и планшеты своих сотрудников

Компании недостаточно защищают смартфоны и планшеты своих сотрудников

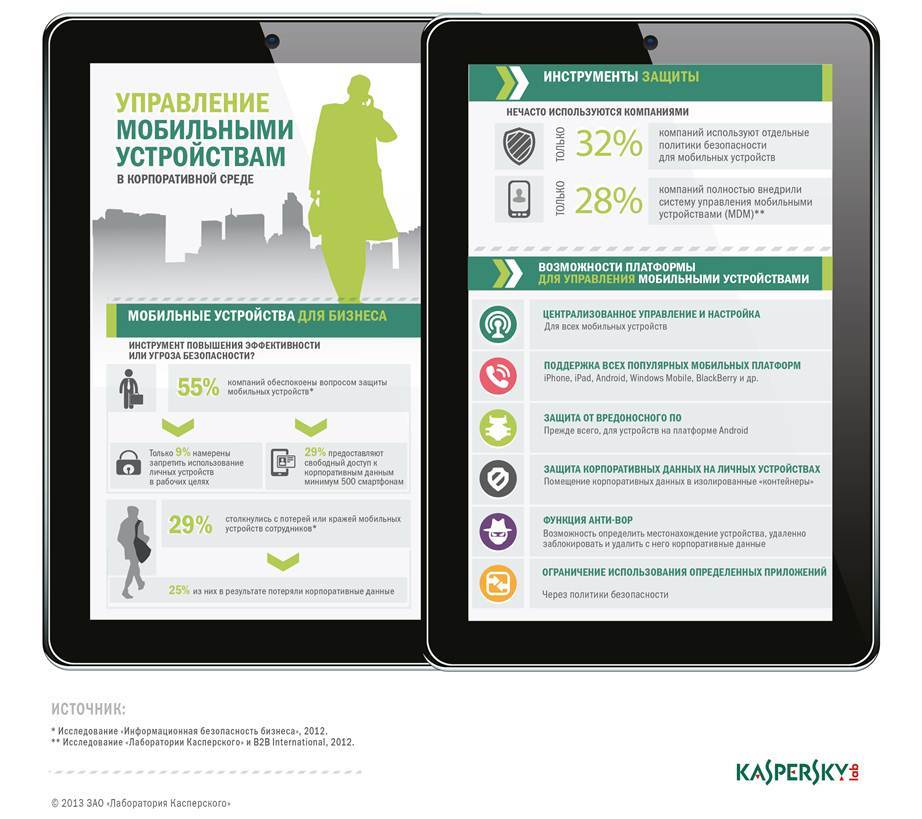
Немногим более четверти компаний во всем мире (28%) внедрили в своих корпоративных сетях специализированные средства защиты и управления мобильными устройствами (Mobile Device Management) в полной мере. К такому неутешительному выводу пришли эксперты «Лаборатории Касперского» по итогам международного исследования, проведенного совместно с компанией B2B International в конце 2012 года. В  России же показатель оказался еще ниже – лишь 23%. Менее трети мировых компаний (32%) используют отдельную политику безопасности для смартфонов и планшетных ПК.

Количество мобильных устройств, как корпоративных, так и личных, которые сотрудники компаний по всему миру используют в рабочих целях, растет буквально день ото дня. Игнорировать эту тенденцию в условиях современного бизнеса крайне сложно, и этот тезис нашел подтверждение в результатах совместного исследования «Лаборатории Касперского» и B2B International. Только 9% организаций, руководствуясь соображениями безопасности, готовы полностью запретить сотрудникам использовать личные смартфоны для выполнения рабочих задач. С другой стороны, 29% компаний предоставляют сотрудникам неограниченный доступ к данным в корпоративной сети через мобильные устройства. 

«Использование смартфонов и других мобильных гаджетов дает конкурентное преимущество любой современной компании, поскольку ее сотрудники становятся более гибкими и могут решать рабочие задачи, находясь практически в любом месте, и в любое время. Однако появление новых устройств в корпоративной инфраструктуре требует и новых подходов к обеспечению IT-безопасности. Пренебрежение этим грозит компании лишением важных данных, будь то в результате вирусного заражения, утери или кражи самого устройства. Однако управление смартфонами и планшетами и их защита отнюдь не требуют «изобретения велосипеда» – «Лаборатория Касперского» предлагает бизнесу готовое корпоративное решение для защиты всех типов используемых устройств, включая мобильные, с возможностью управлять ими централизованно», – рассказывает Константин Воронков, руководитель группы развития систем управления, продуктов для мобильных платформ и виртуальных сред «Лаборатории Касперского».


Инструменты для управления мобильными устройствами Mobile Device Management, входящие в состав нового решения «Лаборатории Касперского» для защиты корпоративной сети Kaspersky Security для бизнеса, обеспечивает постоянный контроль, управление и защиту любого мобильного устройства, использующегося в компании.

Инструменты MDM не только защищают смартфоны и планшетные ПК от вредоносного ПО (что особенно актуально для платформы Android, количество зловредов для которой постоянно растет), но также позволяют администраторам удаленно управлять данными на устройстве, блокируя доступ к ним в случае кражи или утери. Кроме того, функционал MDM дает IT-специалистам возможность разграничить весь контент на девайсе на личный и корпоративный, вследствие чего использование личных устройств в работе (так называемая, политика BYOD) перестает быть проблемой для организации – администраторы всегда могут управлять корпоративными данными на устройствах сотрудников, не затрагивая их персональный контент.

Преимуществом технологии MDM также является централизованная система управления и контроля, которая легко встраивается в корпоративную систему безопасности и позволяет оперативно отслеживать любые угрозы для мобильной IT-инфраструктуры организации. 

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru