


Эксперт выявил серьёзную уязвимость на поддомене PayPal

Эксперт выявил серьёзную уязвимость на поддомене PayPal

Эксперт выявил серьёзную уязвимость на поддомене PayPal

 Эксперт в области информационной безопасности Прахар Прасад (Prakhar Prasad) выявил серьёзную уязвимость на поддомене PayPal - BillMeLater.com. Используя данную уязвимость, злоумышленники получали возможность загружать на сервера PayPal файлы различных форматов.

Источником уязвимости стала устаревшая версия CMS DotNetNuke, которая позволяла загружать на сайты файлы следующих форматов: docx, xlsx, pptx, swf, jpg, jpeg, jpe, gif, bmp, png, doc, xls, ppt, pdf, txt, xml, xsl, css, zip и spin.

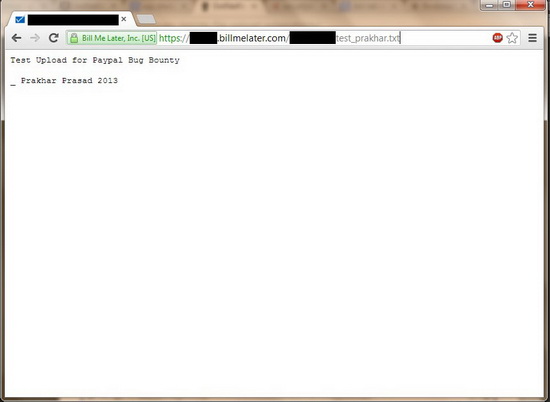
По словам эксперта, используя данную уязвимость, киберпреступники могли загружать вредоносные файлы. Например, загрузив вредоносный swf-файл, они могли создать на сайте XSS-уязвимость; при помощи инфицированных файлов формата: docx, pptx, xls или pdf - загрузить на сервер BillMeLater клиентские эксплойты; а в файле формата txt хакеры могли загрузить сообщение, позволяющее обезобразить сайт.


Эксперт утверждает, что попытался загрузить командную оболочку, которая позволила бы ему выполнить произвольный код. Однако его попытки не увенчались успехом, так как программное обеспечение сервера было своевременно обновлено.

Прахар Прасад (Prakhar Prasad) выявил вышеописанную уязвимость 1 марта, сразу же проинформировав об этом PayPal. Специалисты PayPal незамедлительно закрыли уязвимость, а Прасад получил от платёжной системы вознаграждение в размере $5000 (3800 евро).

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru