


Обнаружена более ранняя версия мощного кибер-оружия Stuxnet 0.5

Обнаружена более ранняя версия мощного кибер-оружия Stuxnet 0.5

Корпорация Symantec объявляет об обнаружении более ранней версии одного из наиболее интеллектуальных вирусов –  Stuxnet, впервые в истории использованного в качестве кибер-оружия. Версия с номером 0.5 была активна с 2007 по 2009 год, а её применение могло быть начато ещё в ноябре 2005 года, когда был зарегистрирован её первый C&C-сервер. В отличие от своего более известного преемника – версии 1.001, версия 0.5 использовала совершенно другой механизм атаки. Эксперты Symantec обнаружили также, что более ранняя версия вируса была частично создана на той же той же платформе, что и Flamer.

Полученные экспертами Symantec в ходе исследования данные показали, что Stuxnet версии 0.5 был специально создан для атаки на промышленные установки SIMATIC 400 Station и SIMATIC  H-Station (центрифуги для обогащения урана) иранского завода, расположенного около города Натанз. Атака была построена на выведении из строя центрифуг за счёт создания пятикратных перепадов давления в центрифугах, объединённых в каскады – вирус управлял клапанами  управления подачи и сброса газообразного гексафторида урана. При этом он маскировал свою деятельность, демонстрируя оператору заранее сохранённый снимок монитора нормального состояния центрифуги.

Более поздние версии вируса разрушали центрифуги за счёт управления скоростью их вращения и были обнаружены в июле 2010 года после того, как они стали поражать системы за пределами первоначальной цели. И если факт серьёзного нарушения работы иранского завода по обогащению урана близ города Натанз атаками поздних версий Stuxnet считается общепризнанным, то степень успешности атак более ранних версий вируса до сих пор не раскрыта.

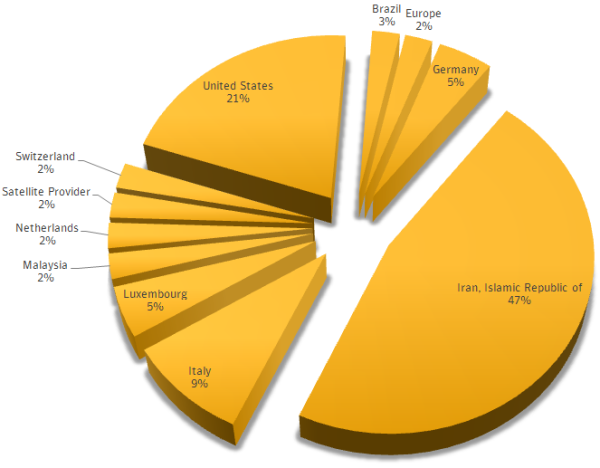
Несмотря на семилетний возраст угрозы и дату её деактивации, Symantec зарегистрировала небольшое количество пассивных заражений по всему миру в течение последнего года.


Рисунок 1. Пассивные заражения, обнаруженные за последний год

Подпишитесь на новости

Зарубежный трафик могут ограничить квотой, размер лимита пока неизвестен

Российским пользователям могут установить квоту на зарубежный интернет-трафик. В законопроект о реформе связи якобы предлагают добавить пропуск всего трафика с иностранных доменов через ТСПУ и возможность ограничивать его после исчерпания лимита. Размер квоты пока не определён.

Об инициативе Forbes рассказали три источника. Минцифры подтвердило проработку изменений, но подчеркнуло: говорить о содержании окончательных поправок преждевременно.

Сроки запуска, способ ограничения и условия для разных типов подключения не раскрыты. Поэтому речь пока об обсуждаемой мере.

Главный технический вопрос — что считать зарубежным трафиком. Домен, расположение сервера и маршрут передачи данных могут указывать на разные страны. Российский сервис способен использовать иностранный хостинг, облако или сеть доставки контента.

Опрошенные изданием эксперты предупреждают: ограничения могут затронуть не только посещение сайтов, но и обновления Android и iOS, магазины приложений, мессенджеры и игры. Интернет вообще плохо помещается в две коробки с надписями «отечественное» и «иностранное».

Отдельная задача — учёт каждого абонента: за одним внешним IP-адресом могут находиться тысячи пользователей.

Ранее обсуждалась доплата за международный мобильный трафик свыше 15 ГБ в месяц, но её введение отложили.

RSS: Новости на портале Anti-Malware.ru