


Морозная атака на шифрование в Android

Морозная атака на шифрование в Android

Двое исследователей из Университета Эрлангена, в Германии, продемонстрировали способ получения зашифрованной информации смартфона под управлением Android, используя… морозилку


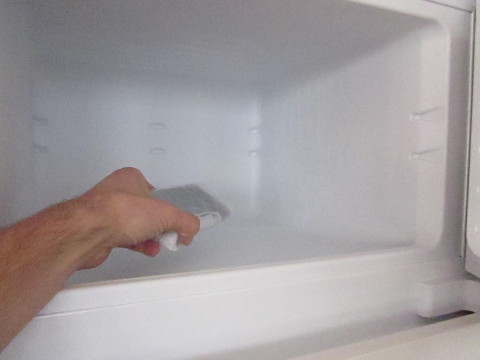
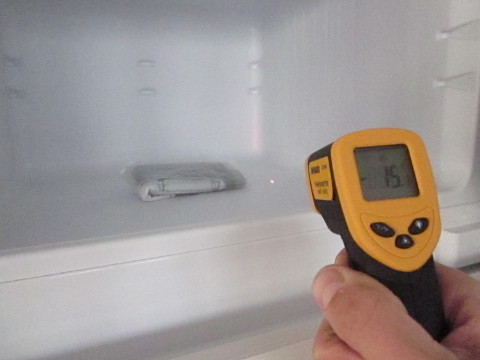
Для получения доступа к ключу шифрования, хранящемся в памяти телефона, исследователи поместили устройство в морозильную камеру на час, в последствии чего, сохранив содержимое памяти телефона — практически в буквальном смысле — заморозив. Получение ключа шифрования из устройства было осуществлено при помощи так называемой атаки через холодную загрузку, сообщает habrahabr.ru.

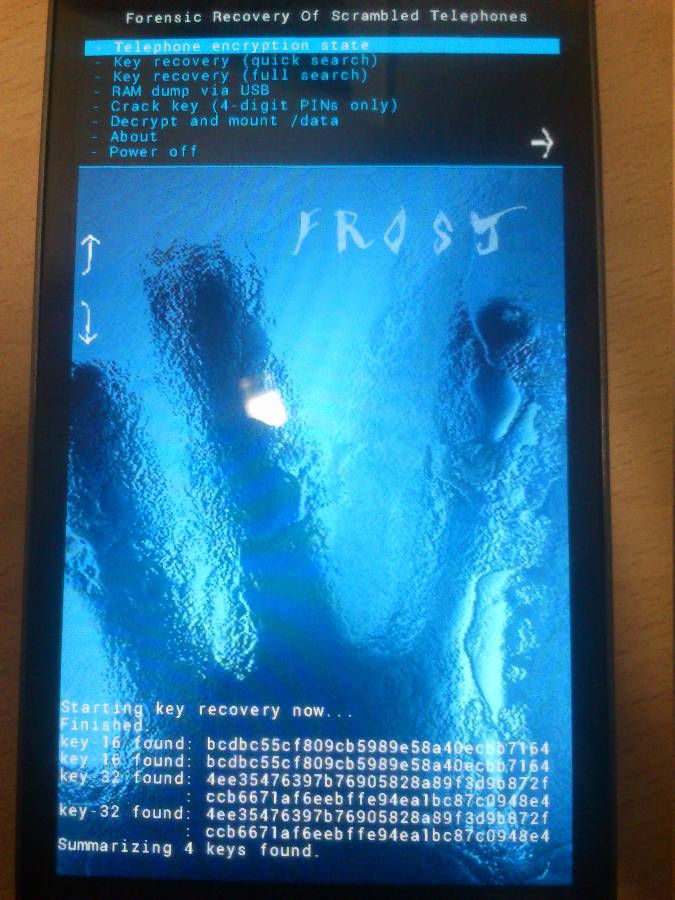
Заморозив устройство до температуры ниже -10 градусов, можно обеспечить сохранение данных в энергозависимой памяти на короткий временной период без питания устройства. Тило Мюллер (Tilo Müller) и Майкл Шпрайценбарт (Michael Spreitzenbarth) воспользовались этой уязвимостью для отсоединения батареи устройства для последующей перезагрузки. Затем, запустив загрузчик, они перепрошили устройство своей прошивкой под говорящим названием «Frost». Для того, чтобы это сработало, загрузчик должен быть уже разблокирован, так как любая разблокировка приведет к удалению всех пользовательских данных смартфона. «Frost», затем проводит поиск в памяти ключа шифрования (среди прочей информации) для расшифровки пользовательских данных, хранящихся в энергонезависимой памяти устройства.

Начиная с версии 4.0, Android предоставляет возможность шифровать персональные данные (в случае активации пользователем соответствующего чекбокса в настройках). В дополнение к ключу шифрования, «Frost» также удалось получить другие типы персональных данных из замороженной памяти смартфона, в частности: текстовые данные доступа к Wi-Fi, историю переписки из приложения WhatsApp, книгу контактов устройства и фотографии сделанные с телефона.


Подпишитесь на новости

Apple и Microsoft внесли в реестр ОРИ с требованием хранить данные россиян

Роскомнадзор включил Apple и Microsoft в реестр организаторов распространения информации. Записи датированы 2 октября 2026 года, но внимание на них обратили только сейчас. Статус предполагает обязанности по хранению данных и взаимодействию с уполномоченными госорганами.

В официальном реестре Роскомнадзора Microsoft получила номер 593-РР, Apple — 594-РР.

Доступ к указанным в карточках сайтам компаний не ограничен. Добровольно корпорации попали в список или по решению регулятора, не уточняется.

ОРИ — владельцы систем и программ, предназначенных для передачи и обработки электронных сообщений. Под определение подпадают, например, мессенджеры, соцсети и форумы.

Закон требует хранить в России сведения о пользователях и фактах обмена сообщениями три года. Для самого содержимого — текстов, голоса, изображений и видео — установлен срок до шести месяцев. В предусмотренных законом случаях информацию необходимо предоставлять уполномоченным органам.

Ранее в реестр внесли WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Skype, Wire и Cloudflare. Теперь список пополнили ещё два технологических гиганта. Как именно Apple и Microsoft будут выполнять требования, в опубликованных сведениях не раскрывается.

RSS: Новости на портале Anti-Malware.ru