


Первый троянец в виде платного архива для Mac OS X

Первый троянец в виде платного архива для Mac OS X

Компания «Доктор Веб» информирует о появлении нового троянца для Mac OS X — Trojan.SMSSend.3666. Схема распространения этой вредоносной программы печально известна многим пользователям Windows, однако на компьютерах и ноутбуках под управлением Mac OS X ранее не применялась: Trojan.SMSSend представляет собой платный архив, который можно скачать с различных интернет-ресурсов под видом полезного ПО.

Вредоносные программы семейства Trojan.SMSSend широко распространены в современном Интернете. Они представляют собой платный архив, который можно загрузить с различных веб-сайтов под видом какой-либо полезной программы. В процессе открытия такого архива на экране компьютера демонстрируется инфтерфейс, имитирующий оформление программы установки того или иного приложения. При этом для продолжения «инсталляции» мошенники просят жертву ввести в соответствующую форму номер мобильного телефона, а затем указать код, пришедший в ответном СМС, пишет news.drweb.com.

Если пользователь выполняет указанные действия, он соглашается с условиями платной подписки, согласно которым со счета его мобильного телефона будет регулярно списываться абонентский платеж. Как правило, внутри архива находится либо совершенно бесполезный «мусор», либо заявленная мошенниками программа, которую можно скачать с официального сайта разработчиков совершенно бесплатно.


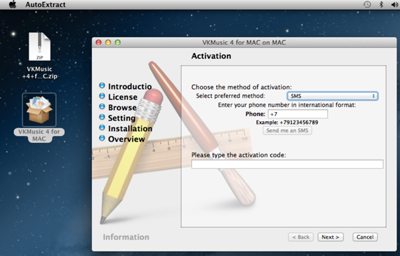
Раньше троянцы данного семейства досаждали пользователям операционной системы Microsoft Windows, однако Trojan.SMSSend.3666 ориентирован на владельцев Apple-совместимых компьютеров. При запуске этого платного архива на экране «мака» демонстрируется окно установки программы VKMusic 4 for Mac OS X, предназначенной для прослушивания музыки в социальной сети «ВКонтакте». Однако для доступа к содержимому архива злоумышленники традиционно требуют указать в соответствующих полях номер мобильного телефона и подтверждающий код.


Как и раньше, за распространением данного вредоносного приложения стоит известная «партнерская программа» ZipMonster, помогающая мошенникам создавать подобные платные архивы, а также оказывающая посреднические услуги по организации выплат распространителям вредоносного ПО. Следует отметить, что Trojan.SMSSend.3666 — это первый троянец данного класса, ориентированный на пользователей операционной системы Mac OS X.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru