


Первый троянец в виде платного архива для Mac OS X

Первый троянец в виде платного архива для Mac OS X

Компания «Доктор Веб» информирует о появлении нового троянца для Mac OS X — Trojan.SMSSend.3666. Схема распространения этой вредоносной программы печально известна многим пользователям Windows, однако на компьютерах и ноутбуках под управлением Mac OS X ранее не применялась: Trojan.SMSSend представляет собой платный архив, который можно скачать с различных интернет-ресурсов под видом полезного ПО.

Вредоносные программы семейства Trojan.SMSSend широко распространены в современном Интернете. Они представляют собой платный архив, который можно загрузить с различных веб-сайтов под видом какой-либо полезной программы. В процессе открытия такого архива на экране компьютера демонстрируется инфтерфейс, имитирующий оформление программы установки того или иного приложения. При этом для продолжения «инсталляции» мошенники просят жертву ввести в соответствующую форму номер мобильного телефона, а затем указать код, пришедший в ответном СМС, пишет news.drweb.com.

Если пользователь выполняет указанные действия, он соглашается с условиями платной подписки, согласно которым со счета его мобильного телефона будет регулярно списываться абонентский платеж. Как правило, внутри архива находится либо совершенно бесполезный «мусор», либо заявленная мошенниками программа, которую можно скачать с официального сайта разработчиков совершенно бесплатно.


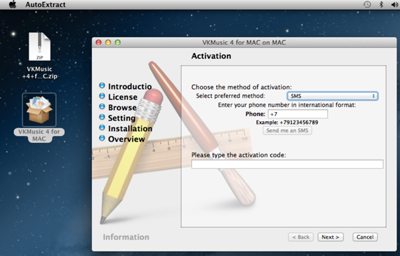
Раньше троянцы данного семейства досаждали пользователям операционной системы Microsoft Windows, однако Trojan.SMSSend.3666 ориентирован на владельцев Apple-совместимых компьютеров. При запуске этого платного архива на экране «мака» демонстрируется окно установки программы VKMusic 4 for Mac OS X, предназначенной для прослушивания музыки в социальной сети «ВКонтакте». Однако для доступа к содержимому архива злоумышленники традиционно требуют указать в соответствующих полях номер мобильного телефона и подтверждающий код.


Как и раньше, за распространением данного вредоносного приложения стоит известная «партнерская программа» ZipMonster, помогающая мошенникам создавать подобные платные архивы, а также оказывающая посреднические услуги по организации выплат распространителям вредоносного ПО. Следует отметить, что Trojan.SMSSend.3666 — это первый троянец данного класса, ориентированный на пользователей операционной системы Mac OS X.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru