


В Tumblr нашалили интернет-тролли

Tumblr остановил распространение информационного червя

Tumblr был поражен специальным червем, который публиковал по блогам расистские сообщения без разрешения самих пользователей. Представители компании просят клиентов, которые увидели это сообщение, немедленно выходить из браузеров.


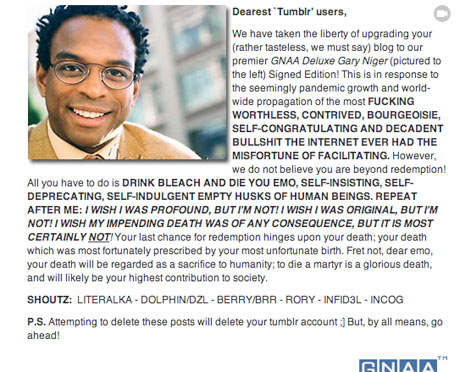
Вирусный пост был создан группой под названием Gay Nigger Assocation of America (GNAA), целью которой является противостояние блогерам. В этой поддельной записи Tumblr критикуют в том, что сервис помогает распространению бесполезной информации. В посте пользователям Tumblr предлагается совершить самоубийство и не засорять сеть мусором. В конце сообщения владельцев блогов предупреждают, что если они попытаются удалить эту информацию, то это удалит все данные из блога.

Фрагмент оскорбительного вирусного сообщения в Tumblr.

GNAA сообщила в Twitter, что поддельный пост уже «порадовал» 3800 пользователей Tumblr. Впоследствии количество пораженных возросло до 8600, как сообщает Gizmodo.

По данным аналитика Sophos Грэхэма Клули червь распространялся за счет специфической функции реблоггинга в Tumblr. Любой человек, который зашел в Tumblr, мог бы автоматически опубликовать зараженный пост, если посетил одну из зараженных страниц.

Некоторые пользователи, которые пострадали от червя, говорят, что видели всплывающее сообщение, которое предупреждало их о том, что в Tumblr будет проводиться обслуживание 4 декабря 2012 года. В окне появлялась опция «остаться на странице» или покинуть ее.

«Если вы не зашли в Tumblr, когда вы посещали этот адрес, то вас попросту направляли на стандартную страницу логина», – пишет Клули. «Однако если ваш компьютер был подключен к социальной сети, то контент от GNAA автоматически попадал на вашу страницу в Tumblr».

Отметим, что представители Tumblr подтвердили, что инженеры компании уже решили эту проблему, которая повлияла на несколько тысяч блогов. Будут ли виновные наказаны за эту проделку пока не известно.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru