


Американская школница считае RFID знаком дьявола

Девушку отстранили от учебы за отказ носить RFID-значок

Одну из учениц техасской школы отстранили от занятий за отказ носить с собой ученический значок с вмонтированной идентификационной радио-микросхемой.


Такие необычные «ученические билеты» с RFID начали выдавать в Northside Independent School District еще в начале учебного года. У такой карты имеется штрих-код, напрямую связанный с номером социальной страховки студента. RFID-чип отслеживает движения ученика по кампусу с момента их прибытия и до ухода из школы.

Подобные радио-идентификаторы сейчас используются достаточно часто. Их устанавливают в паспорта, библиотечные и кредитные карты. Предположительно они заменят штрихкоды на продуктах. Теперь данная технология постепенно докатилась и до школ.

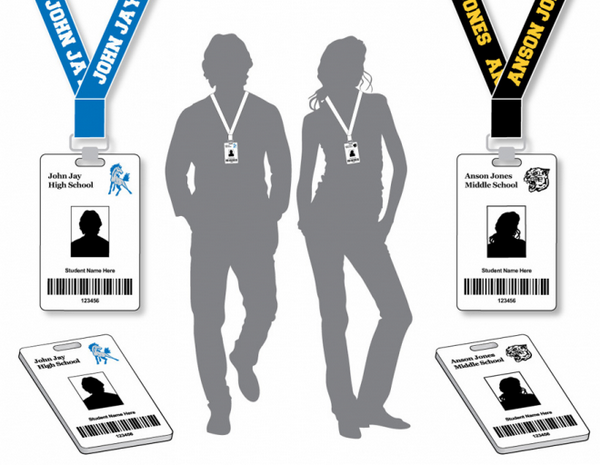
Ученицу Андреа Хернандез предварительно оповестили, что она не сможет посещать школу Джона Джея (John Jay High School), если у нее не будет данной карточки (а точнее специального значка, который носят прямо на цепочке). Однако она все равно отказалась, мотивируя свое поведение личными и религиозными убеждениями.


ID-карты со встроенными RFID-чипами.

Между тем представители организации Rutherford Institute, защищающей частные права граждан, крайне обеспокоены новой инициативой школ и пытаются аннулировать ее в суде.

Однако действие учебных учреждений можно понять. Использование RFID-решений позволяет сэкономить деньги. Дело в том, что все государственные школы получают средства напрямую из местного бюджета в зависимости от того, сколько учеников в классе. Если ученик отсутствует, то из бюджета на него просто не выделят нужных денег. RFID позволяет доказать, что даже если ученика нет на уроке, он находится на территории школы, а значит на него следует выделить средства.

Разумеется, подобная практика пока не особенно распространена в школах, но это не первый случай использования RFID для отслеживания положения учеников. Например, в Калифорнии эти радио-метки начали вшивать в одежду учеников еще в 2010 году.

Отметим, что школа в итоге разрешила девушке пойти в школу без идентификатора, при условии, что она перестанет критиковать данную программу и начать ее публично поддерживать. Данный вопрос в итоге разрешит суд.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru