


Американская школница считае RFID знаком дьявола

Девушку отстранили от учебы за отказ носить RFID-значок

Одну из учениц техасской школы отстранили от занятий за отказ носить с собой ученический значок с вмонтированной идентификационной радио-микросхемой.


Такие необычные «ученические билеты» с RFID начали выдавать в Northside Independent School District еще в начале учебного года. У такой карты имеется штрих-код, напрямую связанный с номером социальной страховки студента. RFID-чип отслеживает движения ученика по кампусу с момента их прибытия и до ухода из школы.

Подобные радио-идентификаторы сейчас используются достаточно часто. Их устанавливают в паспорта, библиотечные и кредитные карты. Предположительно они заменят штрихкоды на продуктах. Теперь данная технология постепенно докатилась и до школ.

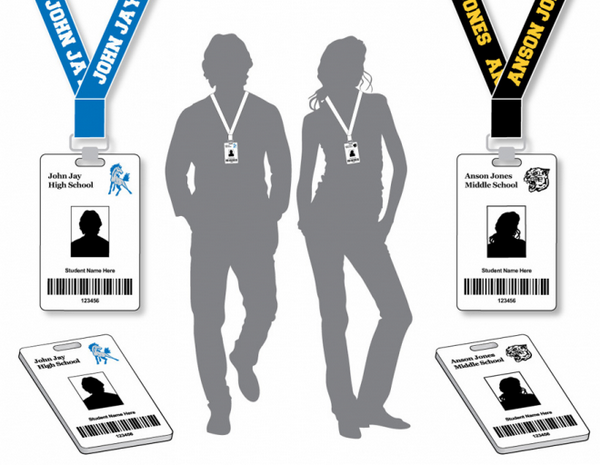
Ученицу Андреа Хернандез предварительно оповестили, что она не сможет посещать школу Джона Джея (John Jay High School), если у нее не будет данной карточки (а точнее специального значка, который носят прямо на цепочке). Однако она все равно отказалась, мотивируя свое поведение личными и религиозными убеждениями.


ID-карты со встроенными RFID-чипами.

Между тем представители организации Rutherford Institute, защищающей частные права граждан, крайне обеспокоены новой инициативой школ и пытаются аннулировать ее в суде.

Однако действие учебных учреждений можно понять. Использование RFID-решений позволяет сэкономить деньги. Дело в том, что все государственные школы получают средства напрямую из местного бюджета в зависимости от того, сколько учеников в классе. Если ученик отсутствует, то из бюджета на него просто не выделят нужных денег. RFID позволяет доказать, что даже если ученика нет на уроке, он находится на территории школы, а значит на него следует выделить средства.

Разумеется, подобная практика пока не особенно распространена в школах, но это не первый случай использования RFID для отслеживания положения учеников. Например, в Калифорнии эти радио-метки начали вшивать в одежду учеников еще в 2010 году.

Отметим, что школа в итоге разрешила девушке пойти в школу без идентификатора, при условии, что она перестанет критиковать данную программу и начать ее публично поддерживать. Данный вопрос в итоге разрешит суд.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru