


Американская школница считае RFID знаком дьявола

Девушку отстранили от учебы за отказ носить RFID-значок

Одну из учениц техасской школы отстранили от занятий за отказ носить с собой ученический значок с вмонтированной идентификационной радио-микросхемой.


Такие необычные «ученические билеты» с RFID начали выдавать в Northside Independent School District еще в начале учебного года. У такой карты имеется штрих-код, напрямую связанный с номером социальной страховки студента. RFID-чип отслеживает движения ученика по кампусу с момента их прибытия и до ухода из школы.

Подобные радио-идентификаторы сейчас используются достаточно часто. Их устанавливают в паспорта, библиотечные и кредитные карты. Предположительно они заменят штрихкоды на продуктах. Теперь данная технология постепенно докатилась и до школ.

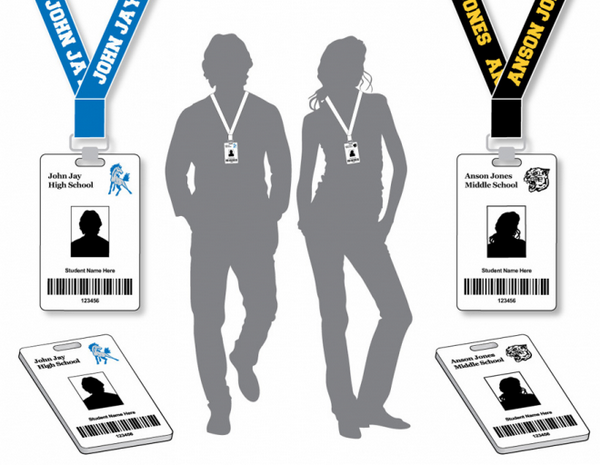
Ученицу Андреа Хернандез предварительно оповестили, что она не сможет посещать школу Джона Джея (John Jay High School), если у нее не будет данной карточки (а точнее специального значка, который носят прямо на цепочке). Однако она все равно отказалась, мотивируя свое поведение личными и религиозными убеждениями.


ID-карты со встроенными RFID-чипами.

Между тем представители организации Rutherford Institute, защищающей частные права граждан, крайне обеспокоены новой инициативой школ и пытаются аннулировать ее в суде.

Однако действие учебных учреждений можно понять. Использование RFID-решений позволяет сэкономить деньги. Дело в том, что все государственные школы получают средства напрямую из местного бюджета в зависимости от того, сколько учеников в классе. Если ученик отсутствует, то из бюджета на него просто не выделят нужных денег. RFID позволяет доказать, что даже если ученика нет на уроке, он находится на территории школы, а значит на него следует выделить средства.

Разумеется, подобная практика пока не особенно распространена в школах, но это не первый случай использования RFID для отслеживания положения учеников. Например, в Калифорнии эти радио-метки начали вшивать в одежду учеников еще в 2010 году.

Отметим, что школа в итоге разрешила девушке пойти в школу без идентификатора, при условии, что она перестанет критиковать данную программу и начать ее публично поддерживать. Данный вопрос в итоге разрешит суд.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru