


Кибермошенники рассылают вредоносы c Gmail-аккаунта пресс-секретаря ЦАХАЛа

Кибермошенники рассылают вредоносы c Gmail пресс-секретаря ЦАХАЛа

Кибермошенники рассылают вредоносы c Gmail пресс-секретаря ЦАХАЛа

 Специалисты компании Seculert заявляют, что кибермошенники рассылают электронные письма с вредоносом Xtreme Remote Access Trojan (RAT). Как известно, до недавнего времени жертвами данной вредоносной программы становились в основном компьютеры жителей таких стран, как Македония, Словения, США, Великобритания и Турция. Однако с началом военного конфликта в секторе Газа, электронные письма, содержащие файлы, зараженные Xtreme Remote Access Trojan (RAT), все чаще получают крупные организации и чиновники Израиля, и Палестины.

Как сообщалось ранее, израильской полиции даже пришлось отключиться от Интернет, чтобы избежать тотального заражения информационных систем Xtreme RAT. При этом отправителем электронных писем, содержащих данный вредонос, значился Беньямин Ганц (Binyamin Gantz), на данный момент занимающий должность начальника генштаба ЦАХАЛа (Армии обороны Израиля).

Последней жертвой кибермошенников, похоже, стал пресс-секретарь ЦАХАЛа. По данным Seculert, та же группа киберпреступников рассылает электронные письма, содержащие Xtreme Remote Access Trojan, от имени пресс-секретаря ЦАХАЛа. При этом специалисты Seculert утверждают, что email-адрес, с которого идет рассылка вредоноса, действительно принадлежит пресс-секретарю Армии обороны Израиля

.

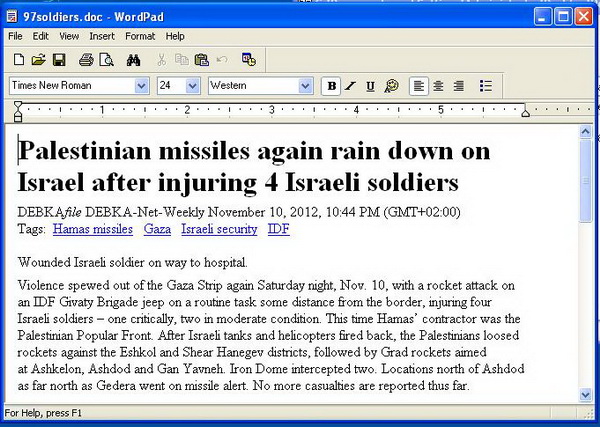
 Однако в ходе расследования, проведенного Seculert, выяснилось, что Gmail-аккаунт, принадлежащий пресс-секретарю ЦАХАЛа, взломан кибермошенниками, использующими его для направленного (целевого) фишинга. Как и ранее, мошенники рассылают электронные письма, содержащие электронный документ в формате Word. В документе якобы содержится информация о различных политических событиях. В рассылке, проводившейся мошенниками с Gmail-аккаунта пресс-секретаря Армии обороны Израиля, содержалась информация относительно операции «Облачный столп». При этом сообщается, что документ был настоящим, и это послужило дополнительным прикрытием для кибермошенников, притупляя бдительность жертвы. Известно, что данная модификация Xtreme Remote Access Trojan связывается с C&C сервером, расположенным на территории США.

Следует отметить, что для кибермошенников, как правило, не свойственно использовать в своих целях те или иные политические события. Однако тот факт, что киберпреступники решились не только использовать в своих целях конфликт в секторе Газа, но и взломали электронный ящик пресс-секретаря Армии обороны Израиля, использовав его для достижения своих целей, указывает на то, что они полностью уверенны в собственной безнаказанности и начали играть по крупному.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru