


Кибермошенники рассылают вредоносы c Gmail-аккаунта пресс-секретаря ЦАХАЛа

Кибермошенники рассылают вредоносы c Gmail пресс-секретаря ЦАХАЛа

Кибермошенники рассылают вредоносы c Gmail пресс-секретаря ЦАХАЛа

 Специалисты компании Seculert заявляют, что кибермошенники рассылают электронные письма с вредоносом Xtreme Remote Access Trojan (RAT). Как известно, до недавнего времени жертвами данной вредоносной программы становились в основном компьютеры жителей таких стран, как Македония, Словения, США, Великобритания и Турция. Однако с началом военного конфликта в секторе Газа, электронные письма, содержащие файлы, зараженные Xtreme Remote Access Trojan (RAT), все чаще получают крупные организации и чиновники Израиля, и Палестины.

Как сообщалось ранее, израильской полиции даже пришлось отключиться от Интернет, чтобы избежать тотального заражения информационных систем Xtreme RAT. При этом отправителем электронных писем, содержащих данный вредонос, значился Беньямин Ганц (Binyamin Gantz), на данный момент занимающий должность начальника генштаба ЦАХАЛа (Армии обороны Израиля).

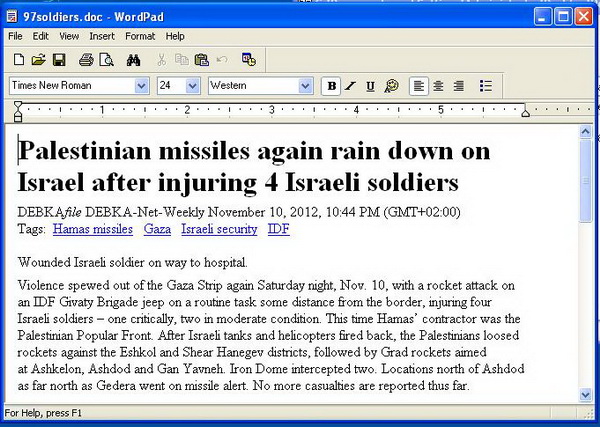
Последней жертвой кибермошенников, похоже, стал пресс-секретарь ЦАХАЛа. По данным Seculert, та же группа киберпреступников рассылает электронные письма, содержащие Xtreme Remote Access Trojan, от имени пресс-секретаря ЦАХАЛа. При этом специалисты Seculert утверждают, что email-адрес, с которого идет рассылка вредоноса, действительно принадлежит пресс-секретарю Армии обороны Израиля

.

 Однако в ходе расследования, проведенного Seculert, выяснилось, что Gmail-аккаунт, принадлежащий пресс-секретарю ЦАХАЛа, взломан кибермошенниками, использующими его для направленного (целевого) фишинга. Как и ранее, мошенники рассылают электронные письма, содержащие электронный документ в формате Word. В документе якобы содержится информация о различных политических событиях. В рассылке, проводившейся мошенниками с Gmail-аккаунта пресс-секретаря Армии обороны Израиля, содержалась информация относительно операции «Облачный столп». При этом сообщается, что документ был настоящим, и это послужило дополнительным прикрытием для кибермошенников, притупляя бдительность жертвы. Известно, что данная модификация Xtreme Remote Access Trojan связывается с C&C сервером, расположенным на территории США.

Следует отметить, что для кибермошенников, как правило, не свойственно использовать в своих целях те или иные политические события. Однако тот факт, что киберпреступники решились не только использовать в своих целях конфликт в секторе Газа, но и взломали электронный ящик пресс-секретаря Армии обороны Израиля, использовав его для достижения своих целей, указывает на то, что они полностью уверенны в собственной безнаказанности и начали играть по крупному.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru