


Взломаны компьютеры

В Баку взломали компьютеры помощников Еврокомиссара

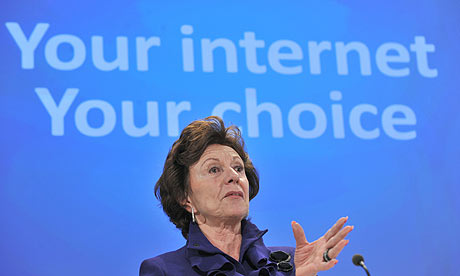
Ноутбуки, которые принадлежат членам Европейской комиссии, были взломаны во время посещения чиновниками правительственной конференции в Азербайджане. Об атаке рассказала Еврокомиссар Нелли Кроес, опубликовав соответствующий пост в блоге, после посещения Internet Governance Forum (IGF) в Баку.

О том, что компьютеры оказались под угрозой взлома политики узнали из-за предупреждения системы компьютерной безопасности Apple. Представители Азербайджана сказали, что они рассмотрят официальную жалобу.

В блоге госпожа Кроес сказала, что она сомневалась в целесообразности своей поездки в Баку, так как в стране своеобразно трактуют права человека. В итоге ее убедили поехать, так как конференция IGF могла бы стать катализатором изменений в стране. Кроме того, президент Азербайджана пообещал Еврокомиссару встречу с политическими заключенными.

Нелли Кроес.

IGF – это огромный семинар, который поддерживает ЕС. Во время встречи обсуждают будущее интернет-политики, технологий и другие вопросы связанные с безопасностью во всемирной сети. Вопреки заверениям президента, Кроес так и не встретилась с заключенными во время своего визита в страну. К тому же она сказала, что на интернет-конференции угрожали активистам, а у советников взломали ноутбуки. «Никакой открытости», – сетует управляющий.

Хакерская атака на два ноутбука, принадлежащую помощникам Кроес, произошла в то время, когда  компьютеры находились в отеле Баку. Об этом сообщил пресс-секретарь Европейской Комиссии Райан Хирс.

«Предполагаю, что это была какая-то слежка», – заявил Хирс в интервью AP. «Компьютеры пройдут через судебную экспертизу, чтобы выяснить, какую информацию из них могли похитить».

Хирс благоразумно отказывается комментировать, кто же именно мог стоять за этими атаками.

Представитель президента Азербайджана заявил, что местные правоохранительные органы, а также руководство отеля, где останавливалась госпожа Хирс со свитой, «решает вопрос». Пока власти не обнаружили никаких фактов, которые бы свидетельствовали о взломе.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru