


В Cisco началась игра в «кошки–мышки»

Вице-президент Cisco начал охоту за неизвестным инсайдером

В компании Cisco сейчас ведется интересная борьба: кто-то из огромного штата компании нелегально сливает в сеть корпоративные документы. Содержание этих материалов не особенно ценно, однако вице-президент Cisco Майк Квин поклялся, что найдет нарушителя.


Майк слов на ветер не бросает. Это эксперт с 20-летним опытом работы в Cisco, который до перехода в корпоративный сегмент работал руководителем в Центральном Разведывательном Управлении США.

Квина особенно разозлила произошедшая не прошлой неделе утечка небольшой записки, которая предназначалась для внутреннего использования в Cisco. Материал был опубликован на блогах сервиса Bradreese.com.

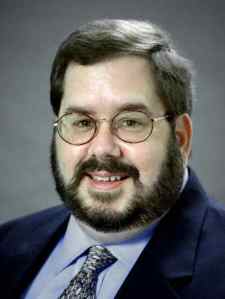
Вице-президент Cisco Майк Квин.

В самой записи хранился безвредный и совершенно стандартный текст для сотрудников Cisco, связанный с причиной, по которой Университет штата Калифорния решил отказаться от продукции Cisco в пользу более дешевого сетевого оборудования от Alcatel-Lucent. Квин видит в подобной выходке грубейшее нарушение внутренней политики поведения сотрудников компании.

Руководитель отправил всем сотрудникам корпорации письмо, в котором обращался к человеку, виновному в сливании информации. По его словам, нарушитель проявил неуважение ко всем сотрудникам Cisco и должен немедленно уйти в отставку.

Квин прямо сказал, что собирается сделать поиск нарушителя своим хобби. «Поспрашивай у коллег и узнаешь, что я очень люблю посвящать время своим хобби», – написал руководитель в письме.

Злобную записку в итоге тоже слили в сеть! Cisco подтвердила, что информация в документах правдива, но отметила, что распространение закрытой информации по блогам попросту неправильно, а «охота» Квина является исключительно его личной инициативой.

У журналиста Брэда Риза, который и опубликовал заметки на своем блоге, говорит, что Cisco просто злится, что теперь все знают, насколько дорогими могут оказаться апгрейды от этой компании. Он клянется, что не знает имени анонимного инсайдера, который и распространяет информацию.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru