


В Cisco началась игра в «кошки–мышки»

Вице-президент Cisco начал охоту за неизвестным инсайдером

В компании Cisco сейчас ведется интересная борьба: кто-то из огромного штата компании нелегально сливает в сеть корпоративные документы. Содержание этих материалов не особенно ценно, однако вице-президент Cisco Майк Квин поклялся, что найдет нарушителя.


Майк слов на ветер не бросает. Это эксперт с 20-летним опытом работы в Cisco, который до перехода в корпоративный сегмент работал руководителем в Центральном Разведывательном Управлении США.

Квина особенно разозлила произошедшая не прошлой неделе утечка небольшой записки, которая предназначалась для внутреннего использования в Cisco. Материал был опубликован на блогах сервиса Bradreese.com.

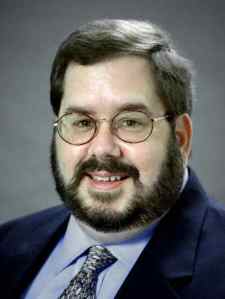
Вице-президент Cisco Майк Квин.

В самой записи хранился безвредный и совершенно стандартный текст для сотрудников Cisco, связанный с причиной, по которой Университет штата Калифорния решил отказаться от продукции Cisco в пользу более дешевого сетевого оборудования от Alcatel-Lucent. Квин видит в подобной выходке грубейшее нарушение внутренней политики поведения сотрудников компании.

Руководитель отправил всем сотрудникам корпорации письмо, в котором обращался к человеку, виновному в сливании информации. По его словам, нарушитель проявил неуважение ко всем сотрудникам Cisco и должен немедленно уйти в отставку.

Квин прямо сказал, что собирается сделать поиск нарушителя своим хобби. «Поспрашивай у коллег и узнаешь, что я очень люблю посвящать время своим хобби», – написал руководитель в письме.

Злобную записку в итоге тоже слили в сеть! Cisco подтвердила, что информация в документах правдива, но отметила, что распространение закрытой информации по блогам попросту неправильно, а «охота» Квина является исключительно его личной инициативой.

У журналиста Брэда Риза, который и опубликовал заметки на своем блоге, говорит, что Cisco просто злится, что теперь все знают, насколько дорогими могут оказаться апгрейды от этой компании. Он клянется, что не знает имени анонимного инсайдера, который и распространяет информацию.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru