

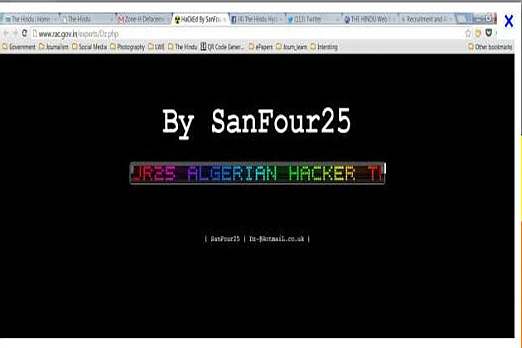

Алжирские хакеры атаковали сайты правительства Индии

Алжирские хакеры атаковали сайты правительства Индии

 Члены алжирской хакерской группировки SanFour25 взломали и вывели из строя целый ряд официальных сайтов госорганов Индии. В частности, пострадали сайты Организации оборонных исследований и разработок (Defence Research and Development Organisation, DRDO), сайт полицейского управления штата Западная Бенгалия.

А также сайт Министерства градостроительства (Ministry of Urban Development), сайт Совета помощи в проведении научных исследований в области биотехнологий (Biotechnology Industry Research Assistance Counci) и сайт Совета по реабилитации (Rehabilitation Council of India). Хакеры также взломали сайт советника премьер-министра Индии по вопросам общественной информации, инфраструктуры и инноваций. По данным издания Business Line, доступ к некоторым из вышеуказанных сайтов отсутствовал более 9 часов.Экспертыутверждают, что хакерам удалось получить доступ к главному серверу. После чего злоумышленники внесли изменения в корневые файлы вышеуказанных сайтов. При этом эксперты отмечают, что имея доступ к корневым файлам, хакеры могли выкрасть практически любую информацию с данных сайтов.


Представители правительства Индии в целом подтвердили факт подозрительной и нежелательной активности на вышеуказанных вебсайтах, подтвердив, что именно в результате этой активности вышеуказанные сайты были на несколько часов выведены из строя. При этом было объявлено, что информация, содержащаяся на данных сайтах, не являлась конфиденциальной, а работа самих сайтов была восстановлена после штатной проверке.

Следует отметить, что это первый случай атаки алжирских хакеров на индийские сайты. До этого случая они главным образом выбирали себе жертв в израильском сегменте сети Интернет.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru