


Анонимные харкеры взломали множество крупных сайтов

Anonymous взломали NBC, PayPal и Леди Гагу

В последние 24 часа прошла целая серия взломов вебсайтов в различных уголках земного шара. Ответственность за эти действия взяли на себя члены группы Anonymous.


Были взломаны сайты телекомпании NBC, певицы Lady Gaga и Правительства Австралии. На некоторых из показанных вебсайтах был показан фрагмент стихотворения, хорошо знакомый всем людям знакомым с историей и комиксами «V for Vendetta». Кроме того были осуществлены взломы PayPal и компании Symantec.

PayPal заявила, что у нее нет никаких свидетельств того, что был осуществлен взлом системы безопасности, несмотря на то, что в сети опубликовали список из 28 тысяч паролей, которые якобы принадлежат многочисленным пользователям PayPal. Этот список был опубликован в сети в полночь 5 ноября.

Ролик глобального протеста Anonymous.

«PayPal был взломан группой Anonymous в рамках акции протеста 5 ноября», – написали в Twitter хакеры. Там же была опубликована ссылка на пароли (сейчас ее уже убрали).

Symantec сказала, что она очень серьезно отнеслась к заявлениям хакеров и хочет удостовериться в том, что атаки на ее системы никак не повлияют на клиентов компании. Компания хочет удостоверится в том, что информация пользователей будет защищена. В YouTube был опубликован ролик, призывающий всех членов Anonymous и простых сетевых активистов выступить против мировой системы слежения.

Британская кампания по защите гражданских свобод и частной информации Big Brother Watch ранее называла подобные протесты «демонстрацией опасного и деспотичного отношения по отношению к публике».

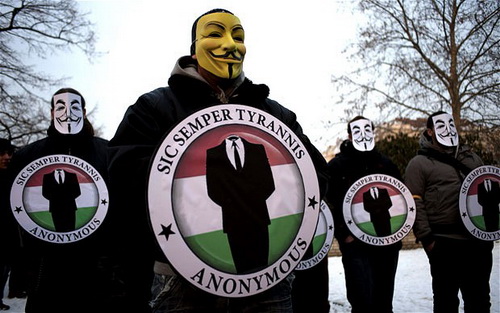
Члены группы Anonymous в масках.

Все члены сетевой группы Anonymous носят маски Гая Фокса, которые использовались в кинокартине «V for Vendetta». По официальным данным, большинство членов Anonymous остаются абсолютно неизвестны друг другу.

Отметим, что группа Anonymous ранее преследовала Правительство Австралии за предложения чиновников ввести общий интернет-фильтр, который бы блокировал контент порнографического или криминального характера.

Отметим, что большинство сайтов, которые были атакованы взломщиками, в итоге возобновили нормальную работу.

взяли на себя члены группы Anonymous.

" />

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru