


Анонимные харкеры взломали множество крупных сайтов

Anonymous взломали NBC, PayPal и Леди Гагу

В последние 24 часа прошла целая серия взломов вебсайтов в различных уголках земного шара. Ответственность за эти действия взяли на себя члены группы Anonymous.


Были взломаны сайты телекомпании NBC, певицы Lady Gaga и Правительства Австралии. На некоторых из показанных вебсайтах был показан фрагмент стихотворения, хорошо знакомый всем людям знакомым с историей и комиксами «V for Vendetta». Кроме того были осуществлены взломы PayPal и компании Symantec.

PayPal заявила, что у нее нет никаких свидетельств того, что был осуществлен взлом системы безопасности, несмотря на то, что в сети опубликовали список из 28 тысяч паролей, которые якобы принадлежат многочисленным пользователям PayPal. Этот список был опубликован в сети в полночь 5 ноября.

Ролик глобального протеста Anonymous.

«PayPal был взломан группой Anonymous в рамках акции протеста 5 ноября», – написали в Twitter хакеры. Там же была опубликована ссылка на пароли (сейчас ее уже убрали).

Symantec сказала, что она очень серьезно отнеслась к заявлениям хакеров и хочет удостовериться в том, что атаки на ее системы никак не повлияют на клиентов компании. Компания хочет удостоверится в том, что информация пользователей будет защищена. В YouTube был опубликован ролик, призывающий всех членов Anonymous и простых сетевых активистов выступить против мировой системы слежения.

Британская кампания по защите гражданских свобод и частной информации Big Brother Watch ранее называла подобные протесты «демонстрацией опасного и деспотичного отношения по отношению к публике».

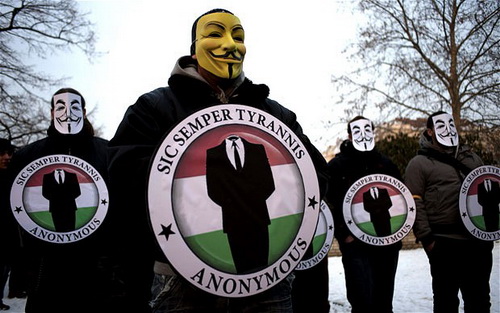
Члены группы Anonymous в масках.

Все члены сетевой группы Anonymous носят маски Гая Фокса, которые использовались в кинокартине «V for Vendetta». По официальным данным, большинство членов Anonymous остаются абсолютно неизвестны друг другу.

Отметим, что группа Anonymous ранее преследовала Правительство Австралии за предложения чиновников ввести общий интернет-фильтр, который бы блокировал контент порнографического или криминального характера.

Отметим, что большинство сайтов, которые были атакованы взломщиками, в итоге возобновили нормальную работу.

взяли на себя члены группы Anonymous.

" />

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru