

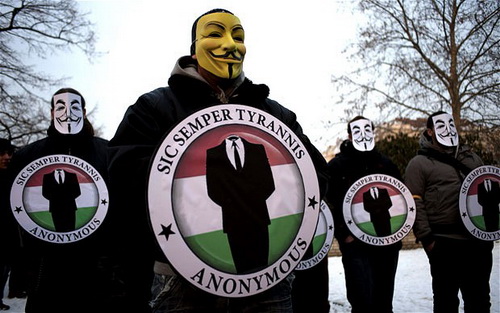

Анонимные харкеры взломали множество крупных сайтов

Anonymous взломали NBC, PayPal и Леди Гагу

В последние 24 часа прошла целая серия взломов вебсайтов в различных уголках земного шара. Ответственность за эти действия взяли на себя члены группы Anonymous.


Были взломаны сайты телекомпании NBC, певицы Lady Gaga и Правительства Австралии. На некоторых из показанных вебсайтах был показан фрагмент стихотворения, хорошо знакомый всем людям знакомым с историей и комиксами «V for Vendetta». Кроме того были осуществлены взломы PayPal и компании Symantec.

PayPal заявила, что у нее нет никаких свидетельств того, что был осуществлен взлом системы безопасности, несмотря на то, что в сети опубликовали список из 28 тысяч паролей, которые якобы принадлежат многочисленным пользователям PayPal. Этот список был опубликован в сети в полночь 5 ноября.

Ролик глобального протеста Anonymous.

«PayPal был взломан группой Anonymous в рамках акции протеста 5 ноября», – написали в Twitter хакеры. Там же была опубликована ссылка на пароли (сейчас ее уже убрали).

Symantec сказала, что она очень серьезно отнеслась к заявлениям хакеров и хочет удостовериться в том, что атаки на ее системы никак не повлияют на клиентов компании. Компания хочет удостоверится в том, что информация пользователей будет защищена. В YouTube был опубликован ролик, призывающий всех членов Anonymous и простых сетевых активистов выступить против мировой системы слежения.

Британская кампания по защите гражданских свобод и частной информации Big Brother Watch ранее называла подобные протесты «демонстрацией опасного и деспотичного отношения по отношению к публике».

Члены группы Anonymous в масках.

Все члены сетевой группы Anonymous носят маски Гая Фокса, которые использовались в кинокартине «V for Vendetta». По официальным данным, большинство членов Anonymous остаются абсолютно неизвестны друг другу.

Отметим, что группа Anonymous ранее преследовала Правительство Австралии за предложения чиновников ввести общий интернет-фильтр, который бы блокировал контент порнографического или криминального характера.

Отметим, что большинство сайтов, которые были атакованы взломщиками, в итоге возобновили нормальную работу.

взяли на себя члены группы Anonymous.

" />

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru