


Мошенники рассылают фальшивые уведомления о доставке iPhone 5

Мошенники рассылают фальшивые уведомления о доставке iPhone 5

 Специалисты компании Websense обнаружили новую мошенническую схему. По словам сотрудника компании Патрика Рунальда, мошенники рассылают фальшивые уведомления о доставке iPhone 5. Как правило, такие уведомления рассылаются от имени служб доставки UPS и Федерал-Экспресс (FedEx). Если учитывать тот факт, что только в первые 24 часа с момента начала продаж было продано более 2 миллионов единиц iPhone 5, становится понятно, что потенциально жертвами мошенников может стать огромное количество людей, большинство из которых сделало предзаказ устройства и теперь с нетерпением ожидает уведомления о его доставке.

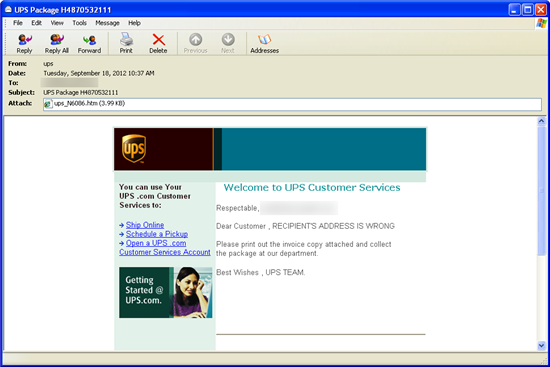
По словам Рунальда, он также сделал предзаказ iPhone 5 в интернет-магазине Apple и знал, что доставка устройств, заказанных таким образом, осуществляется службой доставки UPS, поэтому изначально уведомление о доставке, присланное от имени UPS, не вызвало никаких подозрений.


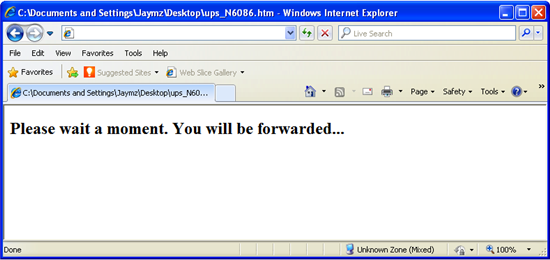
 В уведомлении содержалась ссылка, при переходе по которой, жертвы мошенников попадают на следующую страницу.


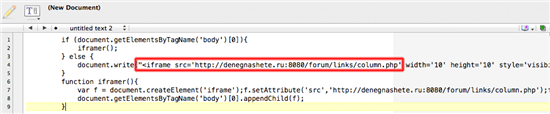
 По словам специалистов, данная страница содержит обфусцированный скрипт. Скрипт деобфусцируется в ссылку, содержащую тег <iframe>.


Данная ссылка перенаправляет жертву на вредоносный сайт. Сайт, расположенный в зоне RU,  инфицирован банковским троянцем, входящим в состав набора эксплойтов Blackhole.


Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru