


Мошенники предлагают жертвам бесплатно получить iPad, iPhone 4S или MacBook

Мошенники предлагают жертвам бесплатно получить iPad, iPhone 4S или MacBook

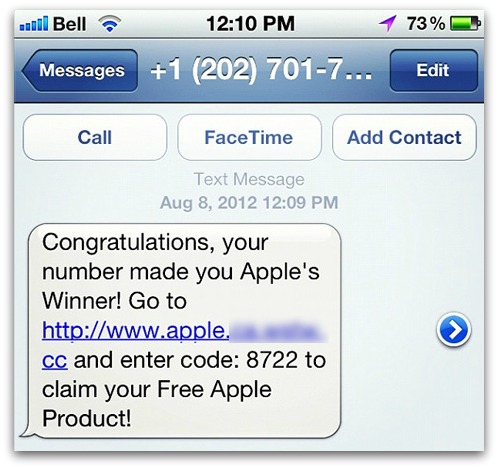
 Компания Sophos раскрыла очередную мошенническую схему. Мошенники рассылают на мобильные телефоны жертв сообщения от имени Apple. Из текста сообщения следует, что владелец номера стал счастливым обладателем iPad, iPhone 4S или MacBook (на выбор).


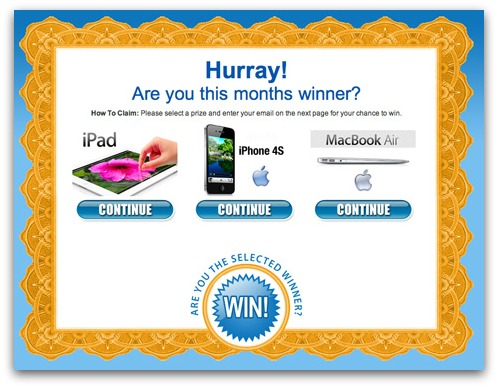
Как сообщает в блоге Sophos сотрудник компании Грэм Клули, перейдя по содержащейся в сообщении ссылке, пользователь, намеченный мошенниками в качестве жертвы, попадает на сайт, где ему предлагается выбрать приз, который он, якобы, сможет выиграть.


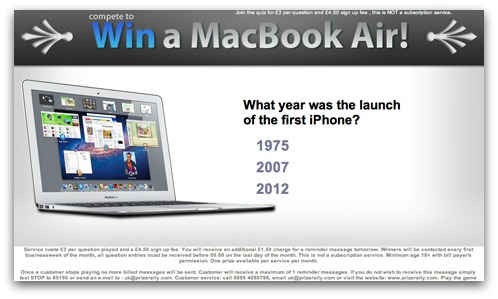
Для этого ему предлагают ввести код, присланный в сообщении, и выбрать правильный вариант ответа на подозрительно простые вопросы.


Однако, из написанного мелким шрифтом выясняется, что заплатить всё же придётся за «бесплатную» регистрацию - £4.50, за каждый вопрос - £3, а также £1.50 за сообщение-напоминание (каким должно быть это сообщение, доподлинно неизвестно).

Чтобы не попасться на удочку мошенников, следует помнить две вещи: 1) всегда читайте всё, что написано, особенно то, что написано мелким шрифтом. 2) Apple не раздаёт свою продукцию просто так.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru