


Учёные Стэнфорда взломали видеотесты NuCaptcha

Учёные Стэнфорда взломали видеотесты NuCaptcha

...

Исследователи Стэнфордского университета продолжают испытывать на прочность различные виды тестов CAPTCHA. Ранее они выпустили программу Decaptcha для решения звуковых тестов, позже протестировали текстовую CAPTCHA, а сейчас рапортуют об успехе во взломе видеотестов NuCaptcha.


В своё время это была первая подобная технология на рынке, и компания NuCaptcha, разработчик тестов, позиционировала их как самые сложные и практически неподдающиеся автоматическому распознаванию. К сожалению для них, это совершенно не так.

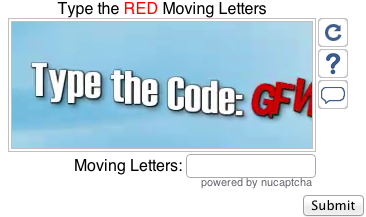
В стандартном видеотесте NuCaptcha буквы проплывают по экрану.


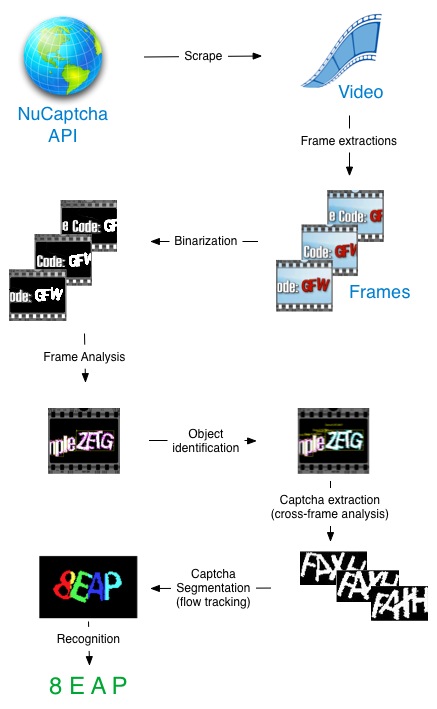
Группа исследователей из Стэнфорда сумела модифицировать свою программу Decaptcha таким образом, что она распознаёт более 90% видеотестов NuCaptcha. Это стало возможным благодаря применению специальных алгоритмов отслеживания объектов на видео, созданных специалистами в области компьютерного зрения. После трекинга происходит анализ трансформации объектов от кадра к кадру.


Разумеется, учёные из Стэнфорда работают не в помощь злоумышленникам, а чтобы помочь разработчикам CAPTCHA сделать более надёжные тесты. Они говорят, что криптографическое сообщество доказало всем, что только открытое обсуждение и испытание на прочность существующих алгоритмов может гарантировать их надёжность, сообщает xakep.ru.

В доказательство благих намерений, исследователи опубликовали результаты своей работы не сразу, а только через несколько месяцев после того, как сообщили о них в компанию NuCaptcha, вместе со своими рекомендациями, как можно усилить защиту. Рекомендации основаны на общем принципе «сопротивления отслеживанию», то есть нужно создавать в кадре объект с такими же свойствами, что и текст реальной CAPTCHA, так что у алгоритма отслеживания «сбивается прицел» и он не знает, какой из объектов анализировать. К настоящему времени компания уже разработала более качественные тесты с бóльшими искажениями символов и сильнее замусоренным фоном, а также добавили большее количество отредактированных кадров в видео (каждый видеотест состоит примерно из 500 кадров), чтобы затруднить анализ видеопотока.

Впрочем, стэнфордские учёные сохраняют здоровый скептицизм относительно обновленной технологии NuCaptcha, но воздерживаются от окончательных выводов, пока не смогут протестировать новые тесты с помощью своей программы.

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru