Компания Microsoft подвела итоги очередной волны программы мониторинга пиратства в компьютерной рознице в регионах России. В августе-сентябре 2011 года около 23% из 3016 проверенных торговых точек в 80 городах России в том или ином виде предложили своим клиентам нелицензионное программное обеспечение.
Несмотря на традиционное сезонное увеличение доли пиратских предложений — осенняя волна мониторинга показала 23% против 17% весной — сохраняется тенденция к снижению пиратства.
По сравнению с результатами осенней волны программы прошлого года, когда уровень пиратства в канале составлял 27%, ситуация с пиратством в точках продаж значительно улучшилась во всех регионах России. Городами с самым высоким уровнем пиратства по предложениям установки пиратского ПО в магазине (18-33% точек) оказались Улан-Уде, Братск, Липецк, Новороссийск, Армавир. Псков (53%), Красноярск (44%), Сургут (43%) отличились высоким суммарным показателем пиратства из-за рекомендаций приобретения пиратской продукции, сделанных продавцами. Самый низкий уровень пиратства отмечен в Саратове, Новокузнецке, Сыктывкаре, и – в компьютерных магазинах этих городов «таинственному покупателю» почти не рекомендовали пиратское ПО и нигде не предложили установку нелицензионного программного обеспечения.
33% Торговых точек компьютерной розницы Москвы в том или ином виде продолжают рекомендовать пиратское программное обеспечение, а в 12% магазинов предлагают установить нелицензионное ПО прямо на месте. Учитывая объёмы продаж ПК в Москве, эти данные показывают значительные объёмы поставок пиратских копий программных продуктов и, соответственно, высокие риски, связанные с использованием нелицензионного ПО, возникающие у многих покупателей ПК.
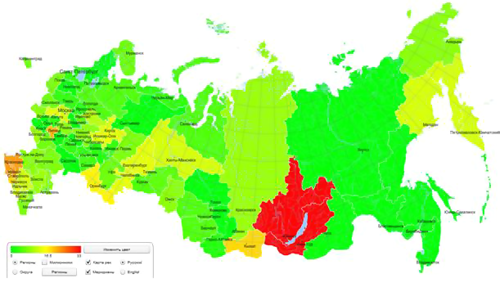
В августе-сентябре 2011 года предустановку пиратского программного обеспечения в магазинах допустили в 7% торговых точек на территории России. По сравнению с аналогичным периодом прошлого года данный показатель снизился на 6 процентных пунктов. Эта положительная динамика свидетельствует об улучшении ситуации с наиболее агрессивным видом компьютерного пиратства — установкой пиратской операционной системы в торговой точке при продаже компьютера.
Такие позитивные изменения обусловлены принятием комплексных мер компанией Microsoft и правоохранительными органами по предотвращению распространения пиратских программ в компьютерной рознице (или в канале продаж персональных компьютеров).
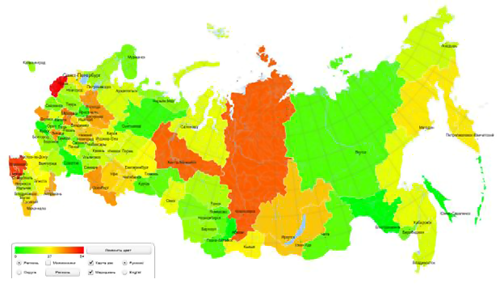
Все предложения пиратской ОС по регионам России,
включая: установку в магазине, рекомендации услуг установщика-пирата и рекомендации самостоятельного приобретения (скачивания) и установки пиратского продукта
Предложения установки пиратской ОС в магазине по регионам России
По общему количеству предложений и рекомендаций использования нелицензионного ПО среди городов-миллионников наиболее высокими уровнями пиратства отличаются Москва (33%) и Красноярск (44%).
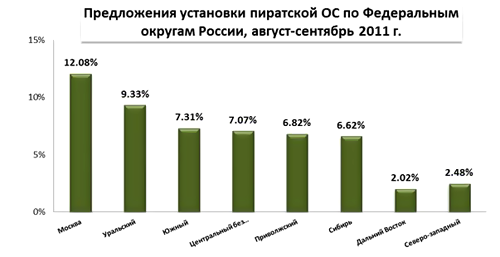
Наиболее заметная динамика падения уровня пиратства была отмечена в Дальневосточном федеральном округе - с 28% до 15%, и Центральном федеральном округе (исключая Москву) - с 22% до 13%.
«В рамках программы «Таинственный покупатель» Microsoft регулярно проводит проверки всех типов компьютерной розницы на предмет предложений пиратского ПО с целью мониторинга ситуации с пиратством в России. Масштаб программы постоянно увеличивается. На этот раз было проверено более чем 3000 торговых точек. В результате чего стало очевидно, что предложения пиратского ПО в этом сегменте неуклонно снижаются. Тем не менее, защита наших пользователей от распространителей пиратской продукции и рисков ее использования, а также наших партнеров – от нечестной конкуренции, остается приоритетной задачей Microsoft. Мы будем фокусировать свои усилия по предотвращению пиратства на тех регионах и точках продаж, где ситуация по данным мониторинга остается тревожной. Я рад возможности лично поблагодарить тех из наших партнеров, кто предпочитает работать честно, соблюдая закон и нормы бизнес-этики», - говорит Дмитрий Береснев, руководитель отдела по продвижению лицензионного ПО Microsoft в России.









