«Лаборатория Касперского» опубликовала отчет о деятельности спамеров в третьем квартале 2011 года. Эксперты отметили стремительный рост количества вредоносных писем в спаме на фоне общего снижения доли мусорных сообщений в почтовом трафике. Приемы социальной инженерии в нежелательной почте становятся все изощренней, а спамеры занимаются саморекламой все активнее.
В III квартале эксперты выделили важную тенденцию: несмотря на то, что количество спама в почте снизилось, его содержание стало существенно опасней. Средний показатель доли вредоносных писем за квартал достиг наибольшего значения за всю историю наблюдений – 5,03%. Однако общая доля спама уменьшилась на 2,7% и составила 79,8% почтового трафика. По мнению спам-аналитиков «Лаборатории Касперского», такой рост во многом обусловлен признаками «второй волны» мирового экономического кризиса, сообщает информационная служба «Лаборатории Касперского».
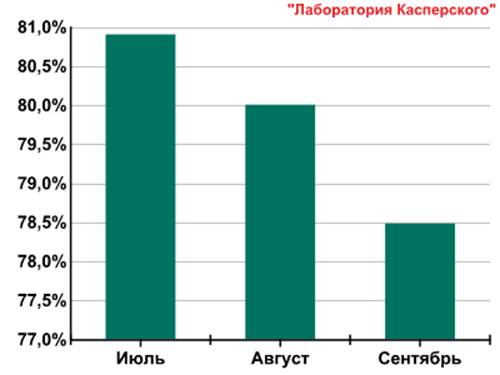
Доля спама в почтовом трафике в третьем квартале 2011 г.
Впечатляет не только количество вредоносных посланий, но и разнообразие приемов социальной инженерии за исследуемый период. Так, с выходом в этом квартале игры Diablo III «Лабораторией Касперского» было зафиксировано множество фишерских атак, нацеленных на кражу логинов и паролей игроков. В мошеннических письмах пользователям предлагали поучаствовать в бета-тестировании, которое действительно проводилось разработчиком игры, компанией Blizzard. Однако ссылка в письме вела отнюдь не на легитимный сайт. Также спамеры продолжают использовать излюбленный прием рассылок от имени серьезных организаций. В летние месяцы и в начале осени пользователи могли получать вредоносные послания якобы от крупнейших служб доставки, таких как UPS и DHL.
Однако самой нашумевшей стала история с фишинговой атакой на любителей McDonald’s. Нестандартная многоступенчатая схема была создана так, что сначала пользователь получал письмо, где ему предлагалось якобы принять участие в онлайн опросе о качестве питания в ресторанах McDonald’s, а затем получить вознаграждение за ответы на свой банковский счет. Для этого требовалось всего лишь ввести данные карты, которые переадресовывались злоумышленникам, а деньги со счета соответственно пропадали.
В III квартале силами «Лаборатории Касперского» и компании Microsoft был побежден еще один ботнет — Hlux/Kelihos. Как показала практика последних двух лет, именно деятельность по закрытию зомби-сетей дает наибольший результат в борьбе со спамерами.
В распределении источников спама по странам продолжается общая тенденция 2011 года: все больше спама рассылается из развивающихся стран. Так, в тройку лидеров входят Индия (+0,7%), Индонезия (+4,7%) и Бразилия (+0,8%). Отметим, что в TOP 10 не вошла ни одна западноевропейская страна. Россия и США тоже не попали в первую десятку рейтинга. При этом Россия, как и в первых двух кварталах, продолжает оставаться лидером по количеству срабатываний почтового антивируса. Таким образом, по-прежнему актуальна и еще одна тенденция 2011 года – стабильность в распределении источников спама.
В тематическом распределении спама, однако, происходили существенные изменения. По сравнению с предыдущим кварталом существенно сократилась доля рубрик «заказного» спама. Заметно увеличилась самореклама спамеров (+9%). В то же время заметно выросла доля категорий спама, распространяемого через партнерские программы — «Медикаменты; товары/услуги для здоровья» (+10,9%), «Реплики элитных товаров» (+5,2%), «Спам для взрослых (+4,1%).
«В случае дальнейшего ухудшения ситуации в мировой экономике мы ожидаем, что партнерский спам в следующем квартале будет расти, – комментируют авторы отчета Дарья Гудкова и Мария Наместникова. – Это касается не только спама, содержащего вредоносные вложения, и спама «для взрослых», но и других видов «традиционного» партнерского спама – такого, как распространение рекламы фармацевтических товаров, копий предметов роскоши и дешевого программного обеспечения».
Авторы отчета также прогнозируют, что количество заказчиков спама в ближайшее время будет уменьшаться, что приведет к росту количества рассылок, содержащих саморекламу спамеров. При этом в условиях Рунета, как показал кризис 2008-2009 года, уменьшение количества заказного спама не приведет к значительному уменьшению спам-трафика в целом.










