


Мошенники прикрываются McDonald's для проведения фишинговых атак

Мошенники прикрываются McDonald's для проведения фишинговых атак

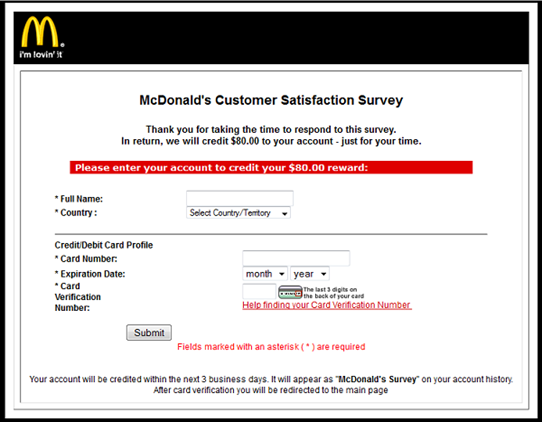
Эксперты «Лаборатории Касперского» зафиксировали новый вид фишинга с использованием веб-сайта с коротким javascript-кодом. Пользователю приходит письмо якобы от компании McDonald's о том, что он выиграл возможность участвовать в опросе и мгновенно получить за это вознаграждение на свой счет.


Письма с предложением принять участие в опросе удовлетворенности качеством работы сети общественного питания McDonald’s начали приходить 5 сентября. После прохождения опроса пользователь попадает на другую форму, где нужно указать номер своей кредитной карточки, срок ее действия и cvv код, чтобы получить награду в $80.

 После этого жертва перенаправляется на официальный сайт McDonald's, а данные платежной карты уходят злоумышленникам. В письме в поле "От кого" значится адрес mcdonalds@mcdonaldss.com с лишней буквой "s" в домене. Это типичный мошеннический прием – использовать адреса, незаметно отличающиеся от настоящих.

Для обхода фильтров и черных списков злоумышленники используют зараженные веб-сайты: пройдя по ссылке в письме, пользователь попадает сначала на страничку сайта, где нет ничего, кроме короткого javascript-кода, перенаправляющего пользователя на основной сайт мошенников.

«Киберпреступники становятся все изобретательней, сочетая проверенные приемы социальной инженерии и новейшие технологии, – отмечает Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского» в посте о новом виде фишинга. – Эта новая схема мошенничества активна и в данный момент! Будьте осторожны и не переходите по ссылкам из спам-писем, ведь всегда можно зайти на официальный сайт и получить всю необходимую информацию».

Зарубежные нейросети тайком учили на сотнях песен Басты, Билана и Лазарева

Российские артисты незаметно отправились обучать нейросети, сотни их песен нашли в открытых зарубежных датасетах. И нет, разрешения у правообладателей, похоже, никто не спрашивал. Аналитики Национальной федерации музыкальной индустрии изучили базы Laion-Disco-12M и Sleeping-D 9M через проект AI Watchdog журнала The Atlantic.

В них хранятся миллионы композиций с YouTube, а во втором наборе — ещё и тексты с Genius, пишут «Ведомости».

Главным преподавателем для ИИ оказался Баста: в датасетах нашли 193 и 104 его трека. Следом идут Feduk — 150 и 91 композиция, Сергей Лазарев — 144 и 118, Дима Билан — 140 и 119, а также группа «Звери» — 135 и 41. В списке засветились Леонид Агутин, Егор Крид, Ваня Дмитриенко и другие исполнители. Туда же попали десятки видеороликов с участием российских артистов.

Само наличие песни в базе ещё не доказывает, что конкретная нейросеть действительно на ней училась. Но вероятность такого сценария The Atlantic оценивает как высокую.

Представители музыкальной индустрии утверждают, что ни зарубежные, ни российские разработчики ИИ за лицензиями к ним не обращались. Рассуждения, видимо, были такие: если контент лежит в открытом интернете, значит, его будто бы можно молча забрать в учебник для алгоритма. Иногда источником могут становиться и пиратские площадки.

Тем временем легальные сделки на мировом рынке уже появляются: Warner Music договорилась с Suno, а Universal Music Group — с Udio. Но пока это редкие исключения.

По оценке НИУ ВШЭ, совокупные потери авторов и правообладателей из-за генеративного контента за 2025-2030 годы могут достигнуть 1 трлн рублей. Российская музыкальная индустрия теперь требует прозрачного лицензирования.

RSS: Новости на портале Anti-Malware.ru