


Бесплатный софт и «клубничка» – самые опасные темы запросов Рунета

Бесплатный софт и «клубничка» – самые опасные темы запросов Рунета

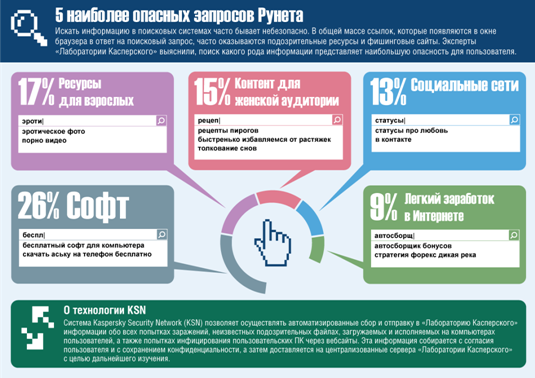
Поиск информации в Сети может быть сопряжен с риском для безопасности компьютера и привести к печальным последствиям для его владельца. В общей массе ссылок, которые появляются в окне браузера в ответ на поисковый запрос, часто оказываются подозрительные ресурсы и фишинговые сайты. На основе данных, полученных с помощью облачной системы мониторинга Kaspersky Security Network, эксперты «Лаборатории Касперского» определили 5 наиболее опасных запросов российских интернет-пользователей.


5 наиболее опасных запросов Рунета

В первую очередь под прицелом киберпреступников оказываются любители бесплатного и пиратского софта. При запросах на эту тему 26% полученных ссылок ведут на зараженные ресурсы. При этом, как отметили в ходе исследования эксперты «Лаборатории Касперского», использование слова «бесплатно» существенно увеличивает риск получить в итоге ссылку на вредоносный контент.

На втором месте по степени опасности находятся запросы информации «для взрослых», которая традиционно используется злоумышленниками для распространения зловредов. 17% ссылок, обнаруженных с помощью поисковых систем на эту тему, могут привести любителей «клубнички» на ресурсы киберпреступников.

Замыкают тройку лидеров темы, близкие женской аудитории. В 15% случаев опасными являются ссылки на сайты с кулинарными рецептами, толкованиями сновидений, советами по уходу за собой и т.п. В подобных случаях злоумышленники пользуются невысоким уровнем знаний по информационной безопасности интернет-пользователей, которые, как правило, интересуются этими темами.

Не обошли вниманием киберпреступники и всевозможные социальные сети, популярность которых сегодня стремительно растет. Вредоносными оказываются 13% ссылок по запросам, связанным с такими ресурсами и активностями в них. Наконец, замыкает рейтинг поиск легкого заработка в Интернете – почти каждая десятая полученная ссылка (9%) грозит заражением компьютера пользователя.

«Сегодня в Интернете можно найти практически любую информацию. Этим активно пользуются киберпреступники, которые распространяют вредоносный код под видом легального контента, – говорит Юрий Наместников, старший вирусный аналитик «Лаборатории Касперского». – Пользователю не всегда хватает собственных знаний и интуиции, чтобы «вычислить» опасную ссылку. С такой задачей помогает справиться специальный веб-фильтр. В нашем новом продукте Kaspersky Internet Security 2012 такой модуль проверки оценивает ссылки в соответствии с категорией опасности. Благодаря этому пользователь может принять обоснованное решение, доверять им или нет».

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru