


Злоумышленники переключились с MBR на загрузчик NTFS-раздела

Злоумышленники переключились с MBR на загрузчик NTFS-раздела

В последнее время модифицирование областей жесткого диска, ответственных за начальную загрузку системы, становится все более популярным у злоумышленников. При этом если раньше изменению подвергалась MBR (основная загрузочная запись), то сейчас злоумышленники переключились на заражение кода загрузчика NTFS-раздела.


Недавно был обнаружен интересный зловред — Cidox. Его особенность в том, что он заражает код загрузочной области загрузочного раздела на жестком диске.

Основной файл Trojan-Dropper.Win32.Cidox «несет на борту» два драйвера-руткита (Rootkit.Win32/Win64.Cidox). Один из них скомпилирован под 32-битную платформу, а второй — под 64-битную, сообщает securelist. 

Исходный компонент Cidox модифицирует начальную область жесткого диска:
Записывает соответствующий драйвер в свободные сектора в начале жесткого диска.
Для заражения выбирает раздел, помеченный как загрузочный в таблице разделов в MBR. Важно отметить, что заражаются только разделы с файловой системой NTFS.

Записывает часть своего кода поверх области Extended NTFS IPL (Initial Program Loader), которая отвечает за разбор таблицы MFT (Master File Table), поиск файла с загрузчиком в корневой директории раздела (ntldr — до Vista, bootmgr — Vista+), считывание этого файла с диска и передачу управления на него. При этом оригинальное содержимое Extended NTFS IPL сохраняется в зашифрованном виде и дописывается в конец зловредного кода.

При следующей загрузке системы будет вызван вредоносный код загрузочной области. Он с помощью известной техники, используя перехват Int 13h и некоторых функций ядра Windows, успешно загрузит вредоносный драйвер в систему. Загруженный драйвер с помощью функции PsSetCreateProcessNotifyRoutine контролирует запуск следующих процессов:

  • svchost.exe 
  • iexplore.exe 
  • firefox.exe 
  • opera.exe 
  • chrome.exe

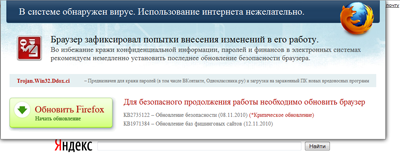
Если обнаружен запуск одного из перечисленных выше процессов, то в него внедряется еще один компонент Cidox — динамическая библиотека (Trojan.Win32.Cidox). Эта библиотека модифицирует любую выдачу браузера, заменяя ее на свою. В результате пользователь видит в окне браузера предложение обновить браузер в связи с тем, что в системе якобы обнаружены те или иные вредоносные программы. В приведенном ниже примере пользователю предлагается обновить браузер в связи с заражением троянцем Trojan.Win32.Ddox.ci.

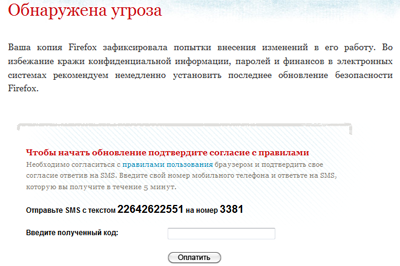
 «Обновление», разумеется, платное. Чтобы его получить, необходимо отправить SMS на короткий номер.

Для каждого из популярных браузеров используются уникально оформленные страницы.

Отметим, что новую версию браузера на самом деле можно скачать бесплатно с сайта производителя. Таким образом, запугивая пользователей, злоумышленники просто вымогают у них деньги.

Подпишитесь на новости

ИИ используют 83% команд разработки, но до рабочих систем доходят лишь 24%

Нейросети в разработке уже почти повсюду, а вот их результаты в рабочих системах — заметно реже. Сгласно опросу SimpleOne, ИИ используют 83% команд, однако только 24% внедряют полученное в действующие системы.

Полные результаты компания опубликовала на своём сайте. В 41% случаев с ИИ экспериментируют отдельные сотрудники по собственной инициативе, ещё 18% команд проводят пилоты.

Начать пользоваться технологией в ближайшие полгода планируют 8%.


Чаще всего нейросетям поручают написание кода и конфигураций — этот вариант выбрали 60% респондентов. Аналитику и подготовку техзаданий отметили 49%, документацию — 44%.

Тестирование и код-ревью пока набрали 26%, разбор багов — 28%. При этом именно тесты и анализ ошибок участники охотнее всего готовы передать ИИ-агентам: 61% и 54% соответственно. Желающих делегировать поиск собственных промахов хватает.


Главный тормоз — безопасность: утечек кода и данных опасаются 68% опрошенных. Стоимость лицензий и токенов беспокоит 58%, качество результата — 48%.

Нехватку компетенций назвали лишь 8%, отсутствие поддержки руководства — 5%. Начальство, получается, мешает реже, чем счёт за инструменты и перспектива отправить исходники не туда.

Ускорения минимум в полтора раза ожидают 48% участников. Это именно ожидания, а не замеренная производительность. Ещё 31% затруднились оценить эффект.

Опрос прошёл в октябре 2026 года среди 90 специалистов, преимущественно из крупных компаний: 71% работали в организациях со штатом более тысячи человек.

RSS: Новости на портале Anti-Malware.ru