


Спам-активность в I квартале 2011 года: спамеры восстанавливают утраченные позиции

Спам-активность в I квартале 2011 года: спамеры восстанавливают утраченные позиции

«Лаборатория Касперского» опубликовала отчет о деятельности спамеров в первом квартале 2011 года. По заключению экспертов, злоумышленники стремительно восстанавливают свои позиции, утраченные после закрытия ряда крупных ботнетов в конце 2010 года.


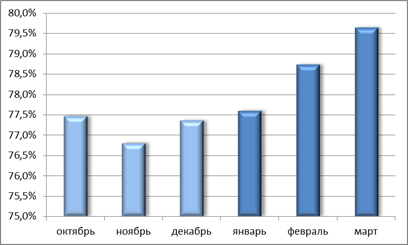
В течение первых трех месяцев нового года доля почтового мусора неуклонно росла. В итоге количество спама в I квартале в среднем составило 78,6%, сообщает Информационная служба «Лаборатории Касперского». Это на 1,4% больше, чем в конце 2010 года, но все же на 6,5% ниже, чем год назад. Тем не менее, при сохранении данной тенденции уже в следующем квартале количество спама может достичь 80%.


Доля спама в почтовом трафике в I квартале 2011 года

Одним из наиболее эффективных методов борьбы с преступниками, занимающимися рассылкой нежелательной почты, являются скоординированные действия правоохранительных органов и инициативных групп. Так, закрытие во второй половине 2010 года командных центров ботнетов Pushdo/Cutwail и Bredolab привело к почти двукратному сокращению количества непрошенных писем. Однако злоумышленники, очевидно, сделали определенные выводы из своих поражений и стали заранее готовить «пути для отступления»: после закрытия 16 марта командного центра ботнета Rustock, одного из лидеров в рассылке спама, доля спама лишь на несколько дней снизилась на 2-3%.

Новыми плацдармами для спамеров все чаще становятся страны со слабо развитым законодательством в области борьбы с киберпреступлениями. Именно туда злоумышленники стараются переносить ботнеты. Таким образом, снижение удельного веса в спам-расслыках стран Восточной и Западной Европы (-5,64% и -2,36% соответственно) частично компенсируется увеличением доли африканского континента, которая достигла 3,50%, обогнав США и Канаду. Ранее доля государств Африки в глобальном спам-трафике не превышала одного процента.

Активность злоумышленников сказалась и на увеличении количества писем, содержащих вредоносные вложения. Доля таких спам-сообщений в среднем составила 3,5%. За этот же период увеличилось количество срабатываний почтового антивируса на территории США, что может быть связано с попытками хозяев ботнетов восстановить свои зомби-сети в этой стране. Более того, чтобы обойти почтовые фильтры и обмануть пользователей, спамеры часто прибегали к различным уловкам, среди которых стоит отметить подделки под обычные письма или личную переписку.

«Лаборатория Касперского» призывает пользователей быть бдительными и проверять подлинность сообщений, прежде чем совершать с ними какие-либо действия.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru