


Спам-активность в I квартале 2011 года: спамеры восстанавливают утраченные позиции

Спам-активность в I квартале 2011 года: спамеры восстанавливают утраченные позиции

«Лаборатория Касперского» опубликовала отчет о деятельности спамеров в первом квартале 2011 года. По заключению экспертов, злоумышленники стремительно восстанавливают свои позиции, утраченные после закрытия ряда крупных ботнетов в конце 2010 года.


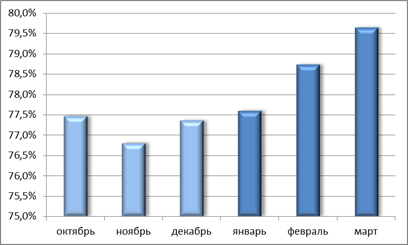
В течение первых трех месяцев нового года доля почтового мусора неуклонно росла. В итоге количество спама в I квартале в среднем составило 78,6%, сообщает Информационная служба «Лаборатории Касперского». Это на 1,4% больше, чем в конце 2010 года, но все же на 6,5% ниже, чем год назад. Тем не менее, при сохранении данной тенденции уже в следующем квартале количество спама может достичь 80%.


Доля спама в почтовом трафике в I квартале 2011 года

Одним из наиболее эффективных методов борьбы с преступниками, занимающимися рассылкой нежелательной почты, являются скоординированные действия правоохранительных органов и инициативных групп. Так, закрытие во второй половине 2010 года командных центров ботнетов Pushdo/Cutwail и Bredolab привело к почти двукратному сокращению количества непрошенных писем. Однако злоумышленники, очевидно, сделали определенные выводы из своих поражений и стали заранее готовить «пути для отступления»: после закрытия 16 марта командного центра ботнета Rustock, одного из лидеров в рассылке спама, доля спама лишь на несколько дней снизилась на 2-3%.

Новыми плацдармами для спамеров все чаще становятся страны со слабо развитым законодательством в области борьбы с киберпреступлениями. Именно туда злоумышленники стараются переносить ботнеты. Таким образом, снижение удельного веса в спам-расслыках стран Восточной и Западной Европы (-5,64% и -2,36% соответственно) частично компенсируется увеличением доли африканского континента, которая достигла 3,50%, обогнав США и Канаду. Ранее доля государств Африки в глобальном спам-трафике не превышала одного процента.

Активность злоумышленников сказалась и на увеличении количества писем, содержащих вредоносные вложения. Доля таких спам-сообщений в среднем составила 3,5%. За этот же период увеличилось количество срабатываний почтового антивируса на территории США, что может быть связано с попытками хозяев ботнетов восстановить свои зомби-сети в этой стране. Более того, чтобы обойти почтовые фильтры и обмануть пользователей, спамеры часто прибегали к различным уловкам, среди которых стоит отметить подделки под обычные письма или личную переписку.

«Лаборатория Касперского» призывает пользователей быть бдительными и проверять подлинность сообщений, прежде чем совершать с ними какие-либо действия.

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru