Компания Winfrasoft выпустила визуальную систему аутентификации

Компания Winfrasoft выпустила визуальную систему аутентификации

Решение, предложенное британской фирмой, принадлежит к числу альтернативных средств парольной защиты, в которых необходимо запоминать не традиционные кодовые слова, а визуальные образы. Такой метод позволяет часто менять пароли, не заставляя пользователей каждый раз сохранять их в памяти заново.


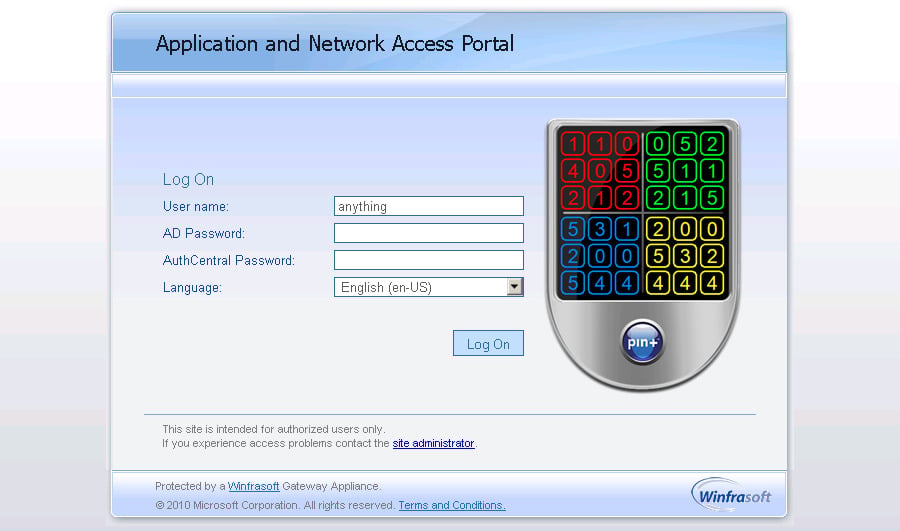
В рассматриваемой системе участник может самостоятельно выбрать или получить от администратора схему расположения определенных ячеек в квадратной решетке 6x6. Каждый раз, когда пользователь пожелает пройти процедуру авторизации, ему будет отображаться эта решетка (снимок экрана с иллюстрацией можно найти здесь), содержащая различные цифры; оператору компьютера нужно вспомнить свой визуальный образец, соотнести его с решеткой и вписать в особое поле те цифры, которые на текущий момент находятся в "его" ячейках.

Содержимое ячеек можно менять сколь угодно быстро (по умолчанию набор обновляется каждые 60 секунд), в то время как заданная пользователем схема остается неизменной. Соответственно, уже через минуту после входа у участника будет новый пароль, однако запоминать комбинацию цифр не понадобится - следует лишь держать в памяти схему. Кроме того, поскольку цифры в сетке повторяются (на вышеупомянутом снимке каждый символ воспроизведен по шесть раз), потенциальный злоумышленник не сможет угадать кодовый образец даже в случае прямого визуального контакта с решеткой.

Базовый уровень защиты при желании можно усилить. Так, в продукте есть функция установки фиксированного PIN-кода; если она включена, то заданную комбинацию цифр потребуется вставлять до или после динамического пароля. Еще одна дополнительная возможность - увеличение сторон решетки до 10 ячеек. Все это, по мнению создателей, делает продукт Winfrasoft AuthCentral надежной и удобной системой аутентификации пользователей.

Хотя подобные разработки можно считать довольно молодыми, их ниша на рынке не пуста. В этом секторе уже имеются игроки, с которыми Winfrasoft потребуется конкурировать. В частности, можно упомянуть другую британскую компанию GRIDsure, которая предлагает свое решение для визуализированной парольной защиты. В нем нет фиксированного PIN, но взамен этот продукт может предложить более сильные кодовые слова - в ячейках его решетки размещаются не только цифры, но и буквы.

The Register

Письмо автору

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru